产品概述
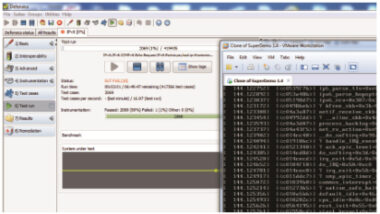
Defensics 是 Black Duck 推出的全面、灵活且自动化的黑盒模糊测试平台,帮助各类技能水平的用户高效发现并修复软件中的安全弱点。作为黑盒模糊器,Defensics 无需源代码即可运行,可在软件与设备引入 IT 或实验室环境前验证其互操作性、健壮性、质量与安全性,适用于采购验收、第三方组件评估与无法获取源码的商业软件测试等场景。它通过对被测对象发送大量合法与非预期的输入数据,监测系统是否出现崩溃、断言失败或异常行为,从而发现传统安全工具难以覆盖的未知漏洞。
生成式模型驱动引擎
Defensics 采用生成式、基于模型(model-based)的模糊测试架构:依据形式化的协议模型和语法构建测试用例,无需用户提供种子输入即可产生无限数量且协议合规的测试用例。与随机数据生成不同,引擎基于对目标输入类型内部通信规则与数据结构的系统建模,能够生成高度针对性的测试用例,覆盖协议规范的边界条件和异常路径,在保证测试深度的同时有效控制测试时间。其代际式(generational)模糊器对负向测试采取智能、定向的方法,将有限的异常组合收敛到关键少数,产出的测试用例天然可复现,可支撑崩溃分类与回归测试流程。
组合异常与无限测试模式
Defensics 协议消息以由协议语法和规则构建的树形结构表示,异常通过替换、添加、删除或复制分支等操作产生。当两个独立位置的异常组合时形成组合异常(combination anomaly),可在单个测试用例中引入多处独立变异,从而拓展出近乎无限且唯一的测试用例空间。增强无限模式(enhanced unlimited mode)提供更系统化的组合用例生成能力,适用于固定用例集执行完毕后进一步暴露新漏洞,例如通过组合异常复现 HTTP 客户端套件中的堆缓冲区溢出型缺陷。
300 余套预构建测试套件
Defensics 提供 300 余个由工程师团队持续维护的预构建模糊测试套件,覆盖更多 RFC、规范、协议、文件格式与接口,无需从零编写测试用例即可快速启动安全评估。协议覆盖范围广泛:网络协议(TCP、UDP、IPv4/IPv6、TLS、SSH、MQTT、CoAP、HTTP/2、HTTP/3、DNS、DHCP、SIP、RTP 等)、工业控制协议(Modbus、DNP3、IEC 60870-5 等)、蜂窝协议、车载协议(CAN、FlexRay、车载以太网、V2X)、WLAN(802.11 WPA2/WPA3 四向握手与 Dragonfly 模糊测试,内置 MLME 处理状态机转换)、文件格式(PDF、图像、视频)以及 API 接口等。
自定义协议 SDK
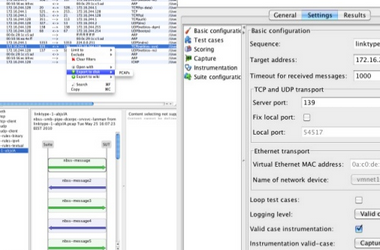
Defensics SDK 支持为不常见、自定义或专有协议与文件格式解析器开发自己的测试套件,可将套件覆盖扩展至企业专有协议。SDK 提供协议模型生成(支持 PCAP 导入)、内置注入器(TCP/IP、HTTP、TLS、UDP、SCTP、WebSocket、Ethernet、GATT、RFCOMM 等),支持 Java 与 Python 等标准编程语言,配套 IDE 代码自动补全与 Javadoc 访问,并支持数据序列编辑器覆盖预定义范围之外的边界场景。
反馈引导与自动化扩展
Defensics 支持反馈引导模糊测试,利用反馈源优先选择最可能暴露新行为的测试路径,减少在不容易出现漏洞的输入空间上浪费的模糊周期。平台提供丰富的 API 实现灵活可扩展的自动化,从扫描测试目标到确定连接的层数均可编程控制,支持可重复的自动化测试流程,并利用虚拟化功能缩短测试时间。内置代理(如 ProcessManagerAgent、FileSuiteAgent、ClientSuiteAgent)帮助自动化客户端型目标与文件解析器的模糊测试,并检测内存违规等异常行为。
报告与生命周期集成
Defensics 提供数据丰富的详细报告:包含协议路径与消息序列的上下文日志、按 CWE 与注入类型等行业标准的漏洞映射,以及可复现单个问题并验证修复的单测试用例,并可为供应商生成修复包,支撑跨供应链的安全协作。工具适配传统 SDL 与 CI 等多种开发生命周期,可在开发早期介入以更低成本发现并修复漏洞;支持独立 GUI、命令行与 API 三种运行方式,作为即插即用的模糊器与周边技术集成。