产品概述
HCL AppScan 是 HCL 推出的应用安全测试产品系列,面向 Web 应用、移动应用与API 提供全流程安全测试能力。其核心能力覆盖动态分析、静态分析、交互式分析与软件组合分析,支持开发阶段早期的源代码检测以及运行时行为测试,帮助组织把安全检测贯穿软件开发与运维流程,持续识别并修复漏洞。
核心测试能力
动态分析(DAST)
在应用程序运行时,测试应用程序和 API 中是否存在潜在的漏洞。动态分析通过模拟攻击请求对运行中的 Web 应用、API 和移动应用进行扫描,检测 SQL 注入、跨站脚本、安全配置错误等运行时安全问题,适合在部署前和持续集成阶段使用。
静态分析(SAST)
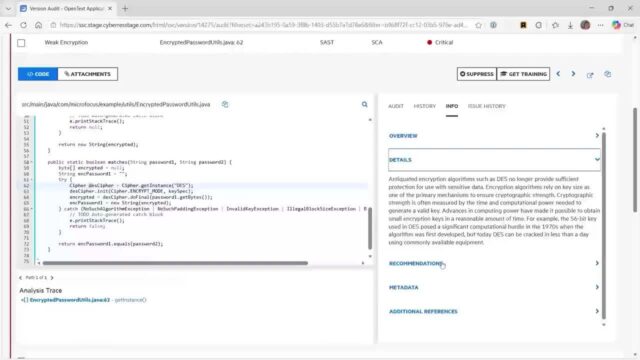
在开发过程的早期,分析应用程序和 API 中的源代码,查找潜在的漏洞。静态分析不依赖运行时环境,可在编码阶段直接定位安全缺陷,帮助开发团队在成本最低的环节修复问题。
交互式分析(IAST)
监控应用程序和 API,在不降低开发速度的情况下,帮助查找和修复漏洞。交互式分析结合动态与静态手段,在应用运行与测试过程中持续收集安全数据,兼顾覆盖率与执行效率。
软件组合分析(SCA)
识别由开源软件组件引入的漏洞。软件组合分析对应用依赖的开源库与组件进行成分扫描,结合持续更新的易受攻击组件数据库,帮助企业掌握并规避供应链软件引入的安全风险。
扩展测试能力
针对大语言模型增强型应用,AppScan 动态测试可识别敏感信息泄露、提示注入、错误响应等关键漏洞,在攻击者利用模型弱点之前提前暴露风险。单元级 DAST 智能测试仪(AUDIT)以开发人员为中心,可对特定端点执行针对性扫描并集成到 IDE 中,支持在软件开发生命周期早期完成检测。API 扫描可自动发现 Swagger/OpenAPI 定义文件并检测相关端点漏洞。定制脚本基于内置 JavaScript 运行时,可在 DAST 扫描的请求发送前或响应接收后执行自定义逻辑,为扫描加入动态行为。
登录、多步骤与自动化
AppScan 提供自动登录功能,可更可靠地遍历 Vue 与 Angular 等单页应用框架,支持多步骤动作录制与回放验证,并可从主工具栏创建报告。测试工具还提供请求回放与故障诊断选项,便于核对录制脚本与实际请求差异。
报告与合规
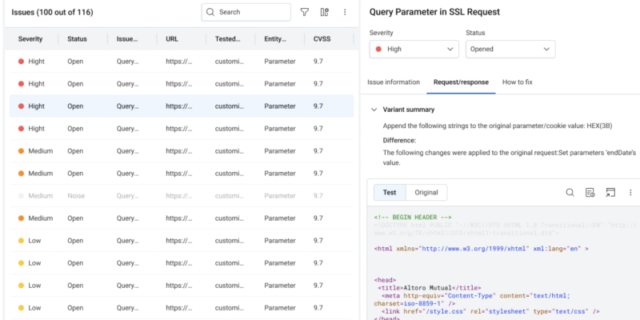
AppScan 提供合规性报告能力,覆盖 2025 年 OWASP 十大安全风险、LLM 应用 OWASP 前十漏洞、ISO 27001/27002、PCI DSS、GDPR、NIST 相关标准 等行业标准,并支持在问题信息界面与报告中跟踪 CVSS 3.1 与 CVSS 4.0 指标,帮助安全团队按规范口径输出审计材料。
平台与协同
AppScan 系列提供 AppScan Enterprise 与 AppScan 360 等集中管理与扫描调度平台,支持将本地扫描结果上传至 AppScan on Cloud 与 AppScan 360 云平台,通过 AppScan Connect 与 IDE、CI/CD 工作流集成,实现安全测试结果在团队间流通与统一管理。