产品定位
OpenText Security Fortify 是面向企业级应用安全(AppSec)的完整测试平台,涵盖静态应用安全测试(SAST)、动态应用安全测试(DAST)与软件组成分析(SCA)等能力,帮助开发与安全团队在软件开发生命周期中持续发现、修复与验证安全漏洞,支持 45 种以上语言、1700 余种漏洞类别的检测与分析。
核心功能模块
静态应用安全测试(SAST)
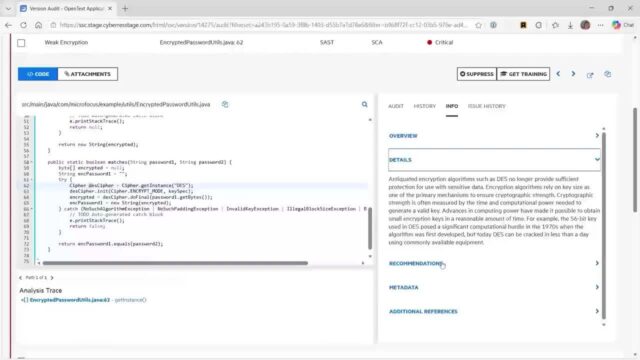
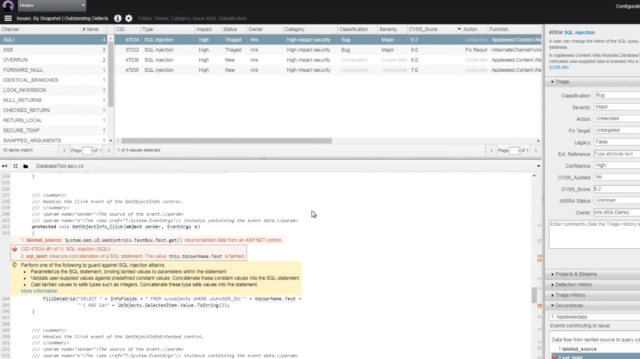
对源代码进行深度数据流与语义分析,识别注入、跨站脚本、敏感数据泄露等漏洞,当前支持 45+ 语言、检测 1500+ 漏洞类别,覆盖超百万个独立 API 的安全检测。
动态应用安全测试(DAST)
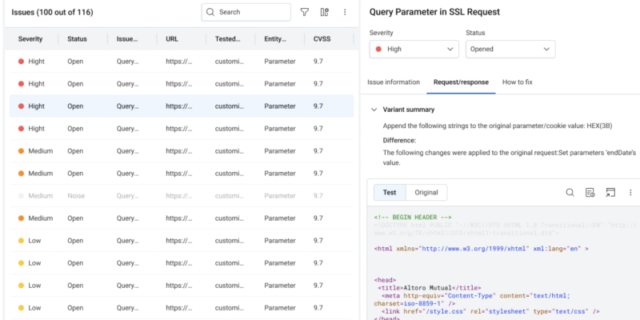
通过 WebInspect DAST 引擎对被测应用进行运行时黑盒扫描,识别 OWASP Top 10 等运行时安全风险,支持与 SAST 结果关联去重。
软件组成分析(SCA)
自动识别项目依赖的开源组件及其许可证与已知漏洞,进行漏洞可信度评估与修复建议,保障供应链安全。
集中管理平台
Fortify Software Security Center(SSC)集中管理扫描项目、漏洞结果、审批流程与安全报告,提供统一的安全度量与治理视图。
分布式扫描与 CI/CD 集成
Fortify ScanCentral 支持 SAST/DAST 分布式扫描调度,并集成 Jenkins、Azure DevOps、GitLab 等 CI/CD 平台及主流 IDE,实现 DevSecOps 流水线化安全测试。
AI 与 MCP 集成
支持生成式 AI 与大模型上下文协议(MCP)相关风险的检测,覆盖 AI 应用编程接口集成不当导致的弱点,并扩展对 Agentic AI 安全的新规则支持。
安全内容与规则持续更新
OpenText SSR 团队持续发布安全内容更新,扩充漏洞类别与语言覆盖,保持规则库与最新威胁态势同步。