产品概述
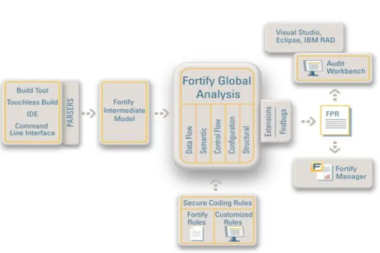
OpenText Fortify 静态应用程序安全测试(SAST,含 Fortify Static Code Analyzer SCA)是应用安全测试平台的核心组件,通过对源代码进行静态分析与数据流/控制流建模,在不运行程序的情况下发现注入、敏感信息泄露、加密弱点等安全缺陷,帮助开发与安全团队在软件开发生命周期早期修复漏洞;Fortify 内容更新持续补充新语言框架与规则(最新 26.3)。
广泛的语言与框架覆盖
SCA 支持 Java、JavaScript、C/C++、C#、Python、Kotlin、Golang、Ruby 等数十种主流语言及 Web、移动、微服务框架,内置适用于常见弱点的规则体系,并可通过自定义规则扩展覆盖私有框架与特定业务逻辑。
安全合规与标准对齐
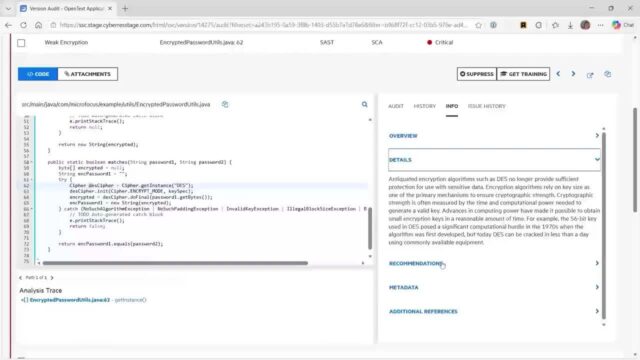
内置 OWASP Top 10、PCI DSS、CWE/SANS 等国际标准映射与报告,可在审计工作台(Audit Workbench)中进行缺陷分级、分类标注与处置流程管理,输出满足合规审计要求的修复报告。
DevSecOps 与开发流程集成
提供 IDE 插件(Eclipse、IntelliJ、Visual Studio)、CLI、REST API 与 Jenkins、GitLab 等 CI/CD 集成,自动将扫描结果回传给开发者进行缺陷跟踪与修复闭环,支持增量扫描与门禁判定,将安全检查内嵌至研发流水线。
AI 辅助安全分析
提供 AI-powered SAST 能力,结合大模型对扫描结果进行智能研判与告警分流,辅助快速区分真实漏洞与噪音,并通过内容更新持续扩展 Java/Kotlin/Golang 等语言的 MCP SDK 弱点检测范围。
持续规则内容更新
Fortify Application Security Content Update 定期发布(如 26.3)新增语言与框架的弱点规则(如 Bouncy Castle Java 1.84 加密弱点覆盖、MCP SDK 检测),保持对新威胁与新技术堆栈的检测能力。与 Fortify 平台的其他安全测试工具(DAST、SCA 软件组成分析)联动,构建完整应用安全测试体系。