面向 AI 驱动开发的软件成分分析平台
Mend SCA 是 Mend(原 WhiteSource)旗下面向 AI 驱动开发的软件成分分析(SCA)平台,用于识别并处置开源组件风险,帮助团队在开发流程及 AI 应用中持续保障开源安全与合规。平台依托可达性分析、CVSS 4.0 严重度评级与 EPSS 可利用性数据,把关注点收敛到真实可达且可被利用的漏洞,并结合 SBOM 生成、许可合规治理与自动化修复,形成开源风险管理的闭环。
开源成分识别与 SBOM 生成
精确生成软件开源组件清单,详细列出所有第三方库与依赖关系,支持将 SBOM 导出为 SPDX、CycloneDX 等标准化格式,同时可导入第三方 SBOM 并利用 VEX 数据满足政府与客户对供应链透明度和 AI 透明度的要求。
可达性分析定位真实风险
采用特有的可达性分析,判断应用代码是否与直接依赖和传递依赖中的易受攻击函数交互,区分出真正被调用的风险,结合对 AI 组件与应用的分析,减少无效告警,聚焦真实可被利用的问题。
基于严重度与可利用性的风险优先级排序
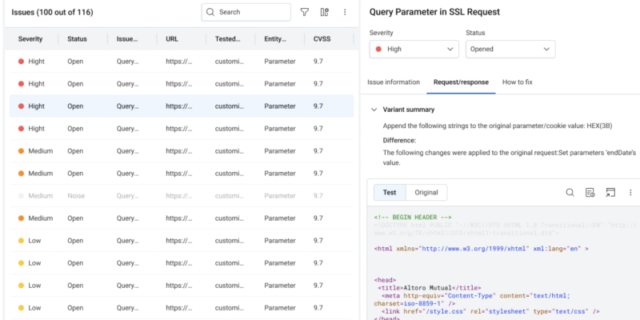
使用 CVSS 4.0 严重度评级衡量漏洞影响,并引入 EPSS 可利用性数据评估漏洞被利用的可能性,综合二者对影响应用的真实风险进行优先级排序,帮助团队先处置高影响、高风险项。
开源许可合规治理
检测违反组织策略的许可类型,在组件进入代码库前自动提示并处置,支持实时告警与自动修复能力,为法务团队提供开源组件合规与治理所需的可见性和控制。
AI 代码助手中的自动化修复
将携带可达性分析的漏洞信息接入 AI 代码助手,在代码提交前自主发现并修复开源漏洞,把安全处置嵌入 AI 工作流,降低 AI 驱动开发中的开源风险。
开发流程全链路集成
与 IDE、代码仓库、包仓库和 CI/CD 流水线广泛集成,在编码、构建、部署与改进过程中提供自动化风险修复与策略执行,实现持续集成、持续安全。