什么是 Defensics 模糊测试工具
Defensics 是 Black Duck(原 Synopsys 软件质量与安全部门)开发的一款自动化黑盒模糊测试平台。它的核心能力是通过向被测对象发送大量合法与非预期的输入数据,监测系统是否出现崩溃、断言失败或异常行为,从而发现传统安全工具难以覆盖的未知漏洞和零日缺陷。
与需要源码访问的白盒测试不同,Defensics 作为黑盒工具无需获取源代码即可运行,适用于采购验收、第三方组件评估以及无法获取源码的商业软件测试场景。该工具曾于 2014 年首次发现 OpenSSL Heartbleed 漏洞(与谷歌独立报告同期),影响超过 50 万个网站,这也成为模糊测试领域最具代表性的成果之一。
核心技术:基于输入类型知识的智能模糊测试引擎
Defensics 的引擎不是简单地随机生成数据,而是基于对目标输入类型的深入理解进行编程——无论是网络协议、文件格式还是 API 接口。引擎对输入类型内部的通信规则和数据结构有系统化的建模,因此能够生成高度针对性的测试用例,覆盖协议规范的边界条件和异常路径。这种智能化的方法在保证测试深度的同时,有效控制了测试时间。
在具体的测试策略上,Defensics 综合运用了模板驱动、代际式(generational)和演进式等多种测试引擎技术。代际式模糊器会依据 RFC 规范或接口定义,生成覆盖合法变异和恶意构造的输入序列;模板模糊器则允许用户基于已知样本构建自定义测试数据。检测层面,Defensics 不仅监控被测系统的功能响应,还支持资源监控、动态二进制分析和源代码插桩等高级检测手段,以捕获更深层次的异常。
超过 300 个预构建测试套件,覆盖广泛的协议与格式
Defensics 提供由专门工程师团队持续维护的 300 多个预构建模糊测试套件,让团队无需从零编写测试用例即可快速启动安全评估。这些套件涵盖以下领域:
- 网络基础设施协议:IPv4/IPv6、TCP、UDP、ICMP、ARP、DHCP、DNS、NTP、FTP、HTTP、TLS/SSL 等
- 路由与交换协议:BGP4、OSPFv2/v3、IS-IS、RIP/RIPng、VRRP、MPLS/LDP、OpenFlow、STP/MSTP/RSTP 等
- 工业控制系统协议:Modbus、DNP3、IEC-61850/MMS、GOOSE-SV、IEC-104、Profinet、BACnet、CIP/EtherNet/IP、OPC UA、CoAP 等
- 电信与移动网络:SIP、SCTP、Diameter、GTPv1/v2、SMS/SMPP、SMS/PDU、RTP/RTCP/SRTP 等
- 无线与蓝牙:WiFi AP/Client 测试套件(含 WPA)、L2CAP、SDP、RFCOMM、OBEX、HFP、A2DP、AVRCP、HID 等
- VPN 与认证:IPsec、IKEv1/v2、ISAKMP、SSH1/SSH2、RADIUS、TACACS+、LDAPv3、Kerberos、X.509 等
- 文件格式与数字媒体:ZIP、GZIP、CAB、JAR、BMP、GIF、JPEG、PNG、TIFF、MP3、WAV、MPEG2/MPEG4、AVI、QuickTime 等
- 物联网与 Web 服务:MQTT v3.1、JSON、OAuth、WebSocket、XML SOAP、UPnP 等 — MQTT v5 测试套件目前尚未发布
对于有专有协议或自定义输入类型的团队,Defensics 提供 SDK(支持 Java)用于编写自定义测试套件;SDK Express 可对用户提供的样本文件进行逆向工程辅助生成测试用例;Universal Data Fuzzer 则作为文件格式模板模糊器扩展覆盖范围。此外,Defensics 还推出了五个垂直解决方案包——汽车、ICS(工业控制系统)、物联网、网络和电信——每个包同时覆盖基础协议和垂直行业相关协议。
实战视角:以 MQTT 协议模糊测试为例
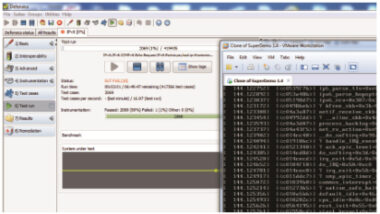
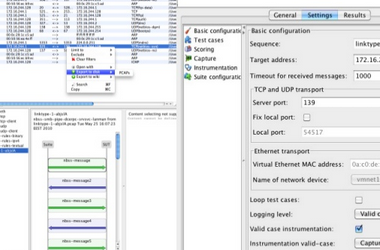
通过一次针对 MQTT v3.1.1 协议的实际测试,可以直观了解 Defensics 的工作方式。测试对象为 EMQX 消息服务器,Defensics 提供了针对 MQTT v3.1 协议超过 100 万条测试用例。测试配置包括指定目标 IP 和端口、设置测试用 MQTT 客户端 ID 与认证信息,并通过 Edit Sequence 功能自定义连接/订阅/发布的行为序列。
在一次选取 CONNECT-DISCONNECT、PUBLISH QoS 0、SUBSCRIBE QoS 0 以及全部异常消息用例的测试运行中,约 98% 的测试用例通过,约 1%(2779 条)结果被标记为未知。以其中一条异常报文为例:Defensics 在 SUBSCRIBE 报文中故意将主题过滤器的 UTF-8 长度字段设为 0x009A(154 字节),而实际主题仅 18 字节,这一构造违反了协议对「长度与实际内容一致」的强制要求。被测系统选择直接丢弃异常报文而不回传错误指示——Defensics 将此类无反馈的异常处理标记为未知,但对照协议规范仍然符合要求。这一过程展示出 Defensics 在发现边界处理逻辑、验证协议实现鲁棒性方面的细粒度能力。
测试完成后,Defensics 提供包含协议路径和消息序列的上下文日志,并将每个问题映射到 CWE 等行业标准分类,同时将漏洞触发条件缩小到单个测试用例以便复现和验证修复。
融入开发生命周期与自动化扩展
Defensics 设计上可适配多种开发流程。无论是传统 SDL(安全开发生命周期)模型还是持续集成环境,该工具都可在开发早期阶段引入模糊测试,从而在修复成本较低的阶段捕获漏洞。对于非标准开发流程,Black Duck 专业服务团队可协助确定模糊测试的检查点和成熟度计划。
在自动化层面,Defensics 提供丰富的 API 集合,支持从扫描测试目标到确定连接层级的全流程编排。典型场景包括单一设备的独立测试、将重复性测试固化为自动化流水线,以及利用虚拟化能力缩短大规模测试的运行时间。API 和数据导出功能也使 Defensics 能够与上下游工具链共享数据,实现真正的即插即用集成。
采购选型与部署注意事项
Defensics 为商业软件,部署方式为本地部署(支持 Windows 操作系统),采用 FlexNet 许可管理器管理授权。在实际采购前,建议关注以下要点:
- 测试套件选择:300 多个预构建套件中,不同套件对应不同协议和格式。五个垂直解决方案包(汽车、ICS、物联网、网络、电信)提供了行业针对性捆绑,选择与业务匹配的套件组合可避免为不相关的协议付费。
- 许可模式:FlexNet 许可通常涉及节点锁定或浮动许可两种方式,需根据团队规模和测试环境数量确认实际授权需求。
- 集成需求:如果现有的 CI/CD 流水线或安全工具链需要与 Defensics 联动,应提前评估 API 及数据导出能力是否满足集成要求。
- 测试环境准备:部分协议测试(如无线局域网、蓝牙)可能需要特定硬件支持,建议在采购前明确硬件适配需求。
由于 Defensics 的定价通常基于测试套件组合、许可数量和服务等级协商确定,建议通过软服之家联系 Black Duck 官方或授权渠道获取最新报价和授权方案,确保所选配置与实际需求匹配。