软件定位
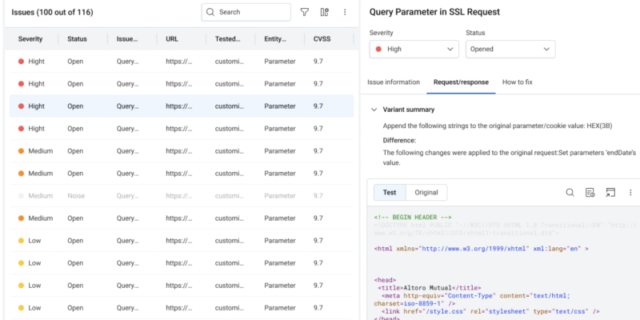
WhiteSourc正式更名为Mend。Mend是全球首个支持开源及自定义代码漏洞自动修复的平台,集AI安全检测、SCA开源组件管理和SAST代码扫描功能于一体。依托全球领先的漏洞数据库与可达性分析技术,减少85%的无效告警,并支持一键自动生成修复PR。提供标准化SBOM报告,满足软件供应链安全合规要求。
核心功能
1. MendAI与仅支持AI红队测试的工具不同,Mend率先实现了AI安全测试的全维度覆盖。它不仅深度检测AI生成内容的安全性,更具备AI组件识别与暴露水平评级功能,可精准评估客户所用AI组件的安全水平。
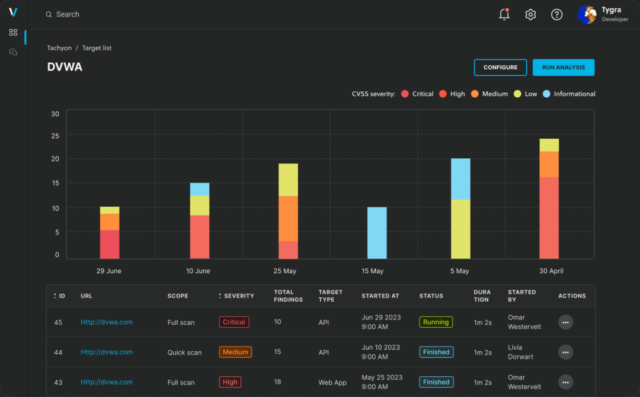
2. MendSCA基于全球领先漏洞数据库,结合CVSS 4.0与EPSS评估体系,量化漏洞影响和被调用概率。有效减少85%安全告警,避免“警报疲劳”,让团队聚焦真正有风险的高危漏洞,保障软件供应链安全合规。
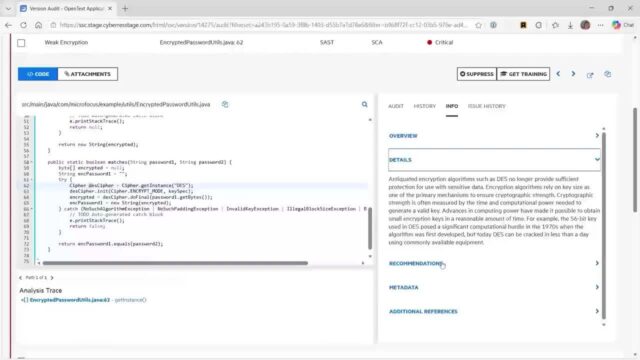
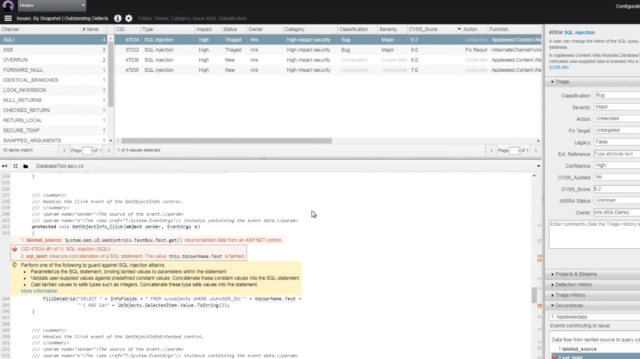
3. MendSAST精准检测70多种CWE类型(含OWASP Top 10和SANS 25),用于各类平台和框架开发的应用程序,速度较传统SAST方案快10倍。
数据处理与集成
1、全球领先的漏洞数据库覆盖2.7亿开源组件和130亿文件,提供全面的威胁攻击向量监测;支持200多种编程语言和300多万个组件,每日多次整合包括NVD、安全公告和开源项目跟踪器在内的多源信息;涵盖国际主流开源项目(如来自GitHub、MavenCentral,npmjs等)的漏洞和许可协议。
4、丰富的软件物料清单(SBOM)Mend能轻松以多种标准化格式(SPDX、CycloneDX)导出您的SBOM报告并导入第三方SBOM,同时利用VEX数据通过AI透明度满足政府和客户的要求。
应用与价值
2、基于可达性分析的优先级Mend会分析漏洞代码是否真正被你的项目调用。如果漏洞函数从未被执行,则风险等级会大幅降低。依托全链路分析将安全警报减少85%,避免了“警报疲劳”,让安全团队优先处理真正有风险的漏洞。而许多工具仅根据通用漏洞评分系统(CVSS)分数进行排序,但一个CVSS9分的漏洞如果未被调用,其实际风险可能远低于一个被调用的CVSS7分漏洞。
3、一键式自动修复Mend不仅是告诉你“有漏洞”,而是直接在你的代码仓库(GitHub,GitLab,AzureDevOps等)中自动创建一个修复性的拉取请求(PR),这个PR包含了升级到安全版本的所有更改。开发者只需审查和合并即可。这对于满足软件供应链安全合规(如NTIA、CISA、FDA等要求)至关重要。报告可视化强,能清晰展示依赖关系链。