软件组成分析平台
Veracode Software Composition Analysis(SCA)是面向开源成分的软件组成分析平台,帮助团队准确识别并处置开源风险,确保代码安全合规。平台提供专有漏洞数据库、恶意软件包检测与智能修复能力,可在开发环境中实时自动修复开源许可与漏洞风险,并结合代码到云端的扫描、可操作的可见性与按需专家支持,持续提升开源安全与合规水平。
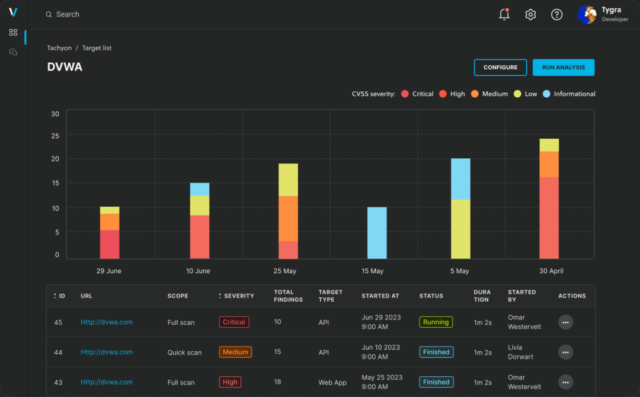
开源成分识别与扫描
对应用中的开源组件进行识别与清点,同时支持云端原生与传统语言,无论开发者在开发环境、代码仓库还是持续集成流水线中工作,都能快速接入、扫描并获取结果,在数分钟内开始测试。
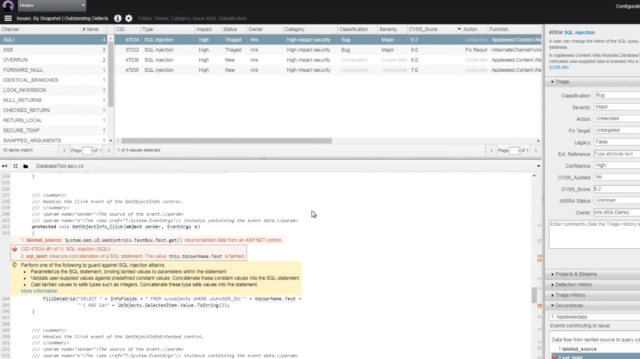
开源漏洞与许可风险检测
检测开源组件中的已知漏洞与许可风险,识别许可证使用与合规问题,帮助企业控制开源使用并基于自动化策略与治理要求避免违规处罚。
专有漏洞数据库
依托多年积累的机器学习能力构建专有漏洞数据库,可发现尚未收录于通用漏洞库的已知、隐藏与新兴风险及许可问题,帮助团队在风险进入公众视野前及时行动。
恶意软件包检测与阻断
利用机器学习与威胁情报检测并阻断恶意软件包,识别供应链攻击载荷,在攻击造成影响前加以拦截,降低误报从而提高供应链安全。
可达性分析与漏洞定位
提供漏洞方法分析,精准定位代码与库和组件中风险的交互位置,基于利用路径与依赖关系进行优先级排序,滤除无效告警,聚焦真正会被利用的高影响修复项。
自动修复与优先处置
支持自动拉起修复请求、定向最佳修复操作与自动化补救,使开发者能够在本地环境中更快完成修复,将处理时间从数小时缩短到数分钟,避免破坏正常代码。
策略与治理
提供自动化的策略与治理能力,对开源使用进行规范与管控,并结合可操作的可见性与专家指导持续改善安全态势,支撑审计与合规要求。