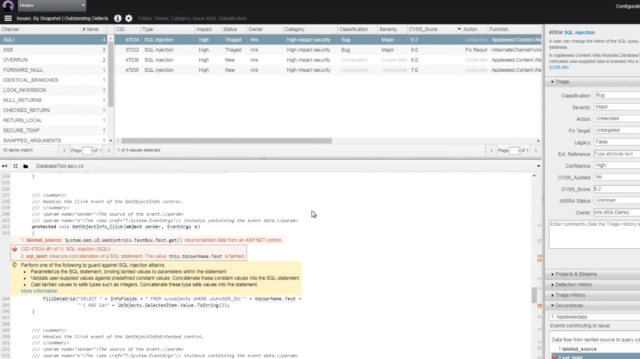
Black Duck软件组成分析(SCA)是全球应用安全测试(AST)领域的标杆产品,由Synopsys旗下Black Duck品牌提供。该产品连续八年被Gartner魔力象限评为应用安全测试领导者,服务于全球超过4000家客户,依托二十年以上的开源漏洞情报积累,为企业提供精准、全面的开源组件风险治理能力。Black Duck SCA构建于Polaris软件安全平台之上,该平台同时整合了SAST(静态应用安全测试)、DAST(动态应用安全测试)和IAST(交互式应用安全测试)能力,形成覆盖软件开发生命周期全链路的应用安全解决方案。
核心能力
开源组件可视性与风险管理
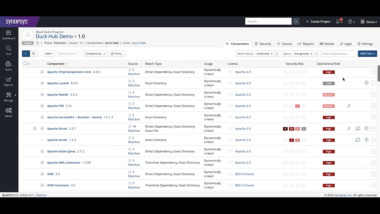
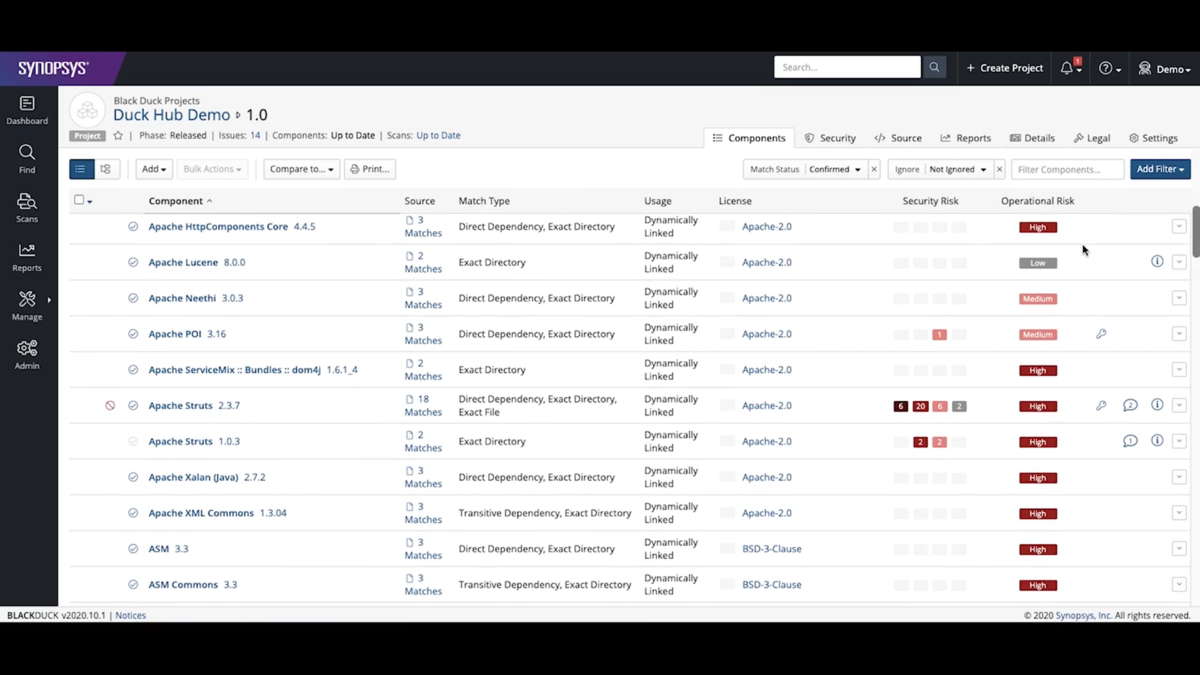
Black Duck SCA能够自动识别应用中引入的所有开源组件及其依赖关系,生成完整的开源组件清单。系统对每个组件进行版本比对,标记存在已知漏洞或合规风险的依赖项,帮助开发团队和安全团队快速建立开源资产的可视性。这种端到端的可见性使得企业能够在开发早期发现并修复风险,而非等到上线后再被动响应。
软件物料清单(SBOM)管理
Black Duck SCA支持生成符合行业标准的软件物料清单,兼容SPDX和CycloneDX两种主流格式,并满足美国行政令EO 14028对联邦机构软件供应链安全的要求。通过自动化的SBOM生成与维护,企业可以清晰掌握每个应用版本中使用的全部第三方组件信息,为供应链安全审查、合规审计和漏洞应急响应提供可靠的数据基础。
持续漏洞监控
产品整合了国家漏洞数据库(NVD)与Black Duck自有的BDSA(Black Duck安全公告)数据源,实现对开源组件漏洞的持续跟踪。BDSA数据库由专业安全研究团队进行人工验证和补充分析,提供比公开漏洞库更早的平均披露时间和更准确的漏洞评分。当新的漏洞被披露时,系统会自动匹配受影响的应用并发出告警,帮助企业快速定位风险范围并启动修复流程。
许可证合规管理
Black Duck SCA内置丰富的开源许可证知识库,能够识别组件使用的许可证类型并分析其合规风险。系统会标记存在冲突风险的许可证组合,生成许可证合规报告,帮助法务团队和工程团队评估开源使用策略是否符合企业政策,避免因许可证违规引发的法律纠纷。
差异化优势
BDSA专有漏洞数据库
区别于仅依赖公开漏洞数据库的同类产品,Black Duck维护着业界领先的BDSA专有安全研究数据库。该数据库由一支资深安全研究团队持续维护,对每个收录的漏洞进行人工验证、影响评估和修复方案编写。BDSA在漏洞披露时效性方面具有显著优势,平均比NVD提前数周发布关键漏洞信息,确保客户在风险扩散前获得及时保护。数据库背后的KnowledgeBase知识库已积累超过二十年跨多种开源生态系统的漏洞情报,覆盖数百万个开源项目版本。
AI驱动的应用安全能力
随着AI辅助编码工具的广泛普及,开源风险面正在快速扩大。调查数据显示,已有95%的组织在使用AI编码辅助工具,其中65%的组织在过去一年中遭遇过与AI生成代码相关的软件供应链攻击。Black Duck SCA将AI应用安全纳入风险治理范畴,帮助企业识别和管控AI辅助开发过程中引入的开源组件风险,确保开发效率的提升不以牺牲安全性为代价。
企业级行业适用
Black Duck SCA在金融、医疗、汽车、航空和政府等高监管行业中拥有广泛部署。这些行业对软件供应链安全有严格的合规要求,Black Duck SCA提供了完整的审计追踪能力、合规报告生成以及多层次的策略控制,能够满足PCI DSS、HIPAA、ISO 26262、DO-178C和联邦信息安全管理法案等框架的审查要求。
典型工作流场景
IDE内实时扫描
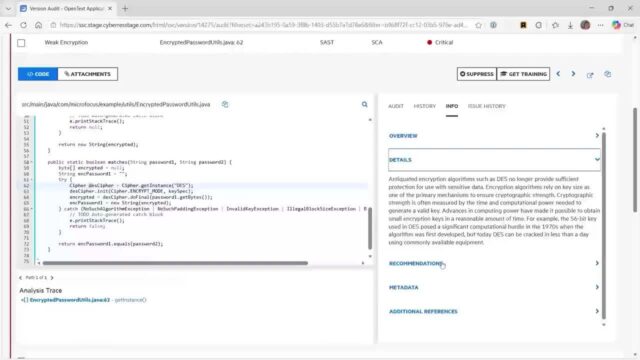
开发人员在编写代码时,通过Code Sight插件在集成开发环境中实时获得开源组件风险提示。当引入一个有漏洞的依赖项时,IDE内会立即显示风险详情和可用的修复版本,实现”编码即审计”的零时差反馈。Code Sight支持JetBrains IntelliJ IDEA、Visual Studio和VS Code等主流IDE。
CI/CD流水线门禁阻断
在代码提交和构建阶段,Black Duck SCA通过Detect和Bridge CLI工具与CI/CD平台深度集成,支持Jenkins、Azure DevOps、GitHub Actions和GitLab CI等主流工具链。当扫描发现高风险漏洞或严重合规违规时,门禁策略可自动阻断流水线,防止风险代码进入下一个阶段,实现”安全左移”的开发理念。
持续监控与事件响应
对于已上线的生产应用,Black Duck SCA持续监控其开源组件库,一旦BDSA或NVD披露新的相关漏洞,立即通知对应的安全运维团队。这种持续监控机制确保企业在零日漏洞或高危漏洞爆发时能够第一时间掌握受影响范围并启动应急响应。
并购尽职调查
在企业并购和技术收购场景中,Black Duck SCA可对目标公司的软件资产进行快速扫描,全面评估其开源组件使用情况、已知漏洞风险和许可证合规状态,为交易决策提供技术层面的风险量化依据。
合规审计
当企业需要向监管机构、客户或合作伙伴证明其软件供应链安全实践时,Black Duck SCA可一键生成符合行业标准的SBOM报告和合规审计文档,覆盖SPDX、CycloneDX等主流格式要求。
集成与部署
Black Duck SCA采用API优先的架构设计,支持广泛的生态系统集成。在源码管理层面,产品与GitHub、GitLab、Bitbucket和Azure DevOps等平台无缝对接;在CI/CD层面,通过Detect和Bridge CLI实现自动化扫描;在项目管理层面,支持与Jira等工单系统集成,自动创建和分配修复任务。此外,产品还提供容器镜像扫描和基础设施即代码(IaC)的安全能力扩展,在云原生环境中为开源风险治理提供一致的安全策略。
综上所述,Black Duck软件组成分析(SCA)凭借其二十余年的开源漏洞情报积累、BDSA专有数据库的人工验证能力、广泛的CI/CD与IDE集成生态以及满足高监管行业合规要求的深度审计功能,为企业构建了一套完整的开源软件供应链安全治理体系。如果您想了解更多关于Black Duck SCA的产品细节、部署方案或采购信息,欢迎联系软服之家获取专业的咨询与支持。