平台定位
Checkmarx One 是面向企业的云端应用安全测试平台,围绕源码、第三方依赖、基础设施配置与运行中的应用提供扫描引擎,并将结果统一关联、排序与分诊,支撑从发现问题到修复的完整流程。
代码与依赖扫描引擎
- 静态应用安全测试(SAST):扫描源代码中的安全问题,本版本引擎升级至 9.7.7。
- 混合式 SAST 扫描:按语言与框架在传统查询式引擎与大模型引擎之间自动路由,输出合并后的统一结果,可跟随全局 AI Usage 开关启用或停用。
- 软件组成分析(SCA):分析第三方依赖的风险与许可证,支持 pip 与 UV 两种 Python 依赖解析方式。
- SCA 原生可达性分析:在扫描过程中判断包使用与可利用路径,并通过 Reachability 列显示分析状态,当前覆盖 Python、Java、JavaScript 与 C# 的直接依赖。
- 基础设施即代码(IaC)扫描:检查基础设施配置文件中的风险,本版本包含的 IaC 版本为 2.1.21。
- 动态应用安全测试(DAST):对运行中的应用进行动态扫描,其 AI 功能需要 dast-admin 角色下的专用权限。
- API 安全:扫描 API 风险,扫描数据已纳入 Analytics 看板。
- 容器安全与 SBOM:面向容器镜像的风险分析与软件物料清单报告生成。
风险统一视图与治理
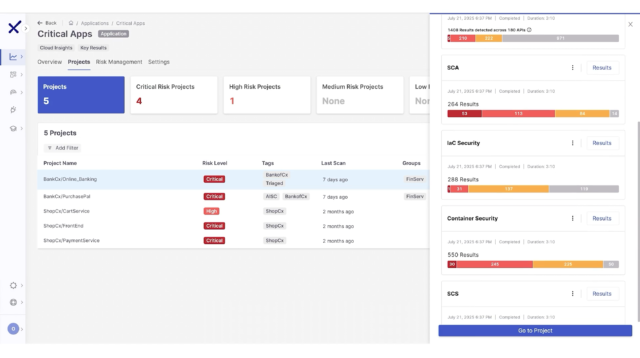
- 风险编排(Risk Orchestration):跨引擎查看与管理风险,支持列管理与按引擎筛选,并对 SCA 风险提供 AI 分诊与修复入口。
- AI 分诊与修复:以 AI 代理对 SAST 与 SCA 风险执行分诊和修复建议,变更日志记录触发用户并提供洞察链接。
- 全局库存(Global Inventory):集中查看包、风险与许可证,使用上一页/下一页控件浏览并支持导出。
报告与分析
- Analytics:以 KPI、图表与汇总计数呈现各引擎的风险数据,覆盖 API 安全等引擎。
- 扫描报告:提供按状态与按状态(State)的结果分布表,可随 PDF 与 JSON 导出。
集成与自动化
- CLI:提供扫描执行与结果查询能力,最新版本 2.3.63,并支持跳过默认过滤器等参数。
- CI/CD 插件:GitHub Actions、Jenkins 等插件版本随 CLI 更新。
- IDE 插件:JetBrains、Visual Studio、VS Code 插件,内置 OSS-Realtime 扫描器支持多种包管理器的清单文件。
- MCP Server:面向 AI 助手的接口,支持直接修改风险的状态与严重级别。
版本差异
相较 3.65,3.66 在模块层面的主要变化是新增混合式 SAST 扫描、SCA 原生可达性分析引擎、Python UV 支持、SCA 的 AI 分诊与修复入口,以及 MCP Server 的风险分诊工具;DAST 的 AI 功能新增权限控制,扫描报告与全局库存的呈现方式也有调整。