小服AI

做过FMEA的工程师都知道:从最底层零件出发,一层层往上推,“这个零件坏了,会导致什么后果?”
这个思路是对的。但它有一个天然盲区:它从来不回答“顶上事件发生了,到底是谁干的”。
FMEA告诉你:“轴承内圈裂纹”可能导致“传动失效”。但如果产品已经发生了“传动失效”,你需要的是:快速定位,谁是罪魁祸首?
这就是FTA要做的事。
01 什么是FTA:从顶上事件往下拆
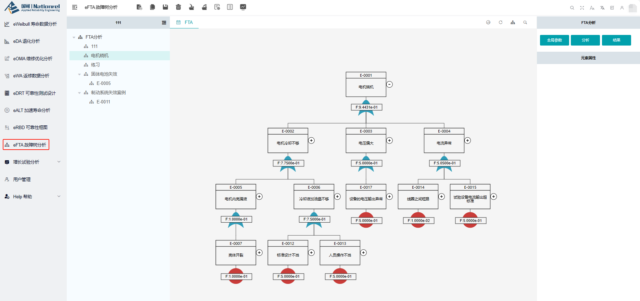
FTA(Fault Tree Analysis,故障树分析)是一种演绎法分析工具——从“我们不希望发生的事情”(顶上事件,Top Event)出发,逐层往下分解,找出所有可能导致该事件发生的因果路径。
与FMEA的归纳法(从底层往上推)正好相反。两者是互补关系,不是替代关系。
FTA在1960年代诞生,最初用于军事和航空等安全关键系统。美国核管理委员会后来发布了《故障树手册》(Vesely et al., 1981),使FTA走向标准化。
FTA给你两样东西:
-
定性分析:找到所有导致顶上事件的故障路径和最小割集
-
定量分析:计算顶上事件的发生概率
02 FTA的典型应用场景
FTA特别适合回答以下问题:
-
安全分析:系统失效会导致人员伤亡吗?谁负责?
-
根因分析:产品出了事故,到底是哪个环节出问题?
-
设计评审:在设计阶段就预判单点故障风险
-
冗余设计验证:加了备份,真的安全吗?
很多企业的FMEA做得漂亮,但一遇到顶上事件(客户投诉、安全事故),就不知道怎么往下查了。FTA是他们的必修课。
03 FTA符号:门和事件
事件符号:
|
|
|
|
|---|---|---|
|
|
|
|
|
|
|
|
|
|
|
|
逻辑门符号:
|
|
|
|---|---|
|
|
|
|
|
|
|
|
|
与门等于并联可靠性框图,或门等于串联可靠性框图——FTA的概率计算可以直接借用串并联公式。
04 割集分析:FTA的灵魂
割集定义: 若干基本事件的集合,这些事件一旦发生,必然导致顶上事件发生。
最小割集: 去掉任意一个事件后,剩下的事件集合就不再是割集——最精简的必要条件组合。
单事件割集永远最重要——单点故障无冗余保护。 如果你发现FTA结果里全是单事件割集,你发现了产品最脆弱的地方。
05 定量计算:从故障树到概率
-
与门 → 并联系统:R = (1-p₁) × (1-p₂),p为各基本事件的发生概率
-
或门 → 串联系统:R = 1 – [(1-p₁) × (1-p₂)]
EGR系统例子: 假设X₁=0.02、X₂=0.05、X₃=0.01、X₄=0.1,最终顶上事件发生概率为0.07。
有7%的概率发生EGR完全不工作——在排放法规严格的今天,是不可接受的。
06 FTA与FMEA:联合使用才是完整方案
FTA常与FMEA联合使用,以增强对严重失效模式的故障机理识别。
|
|
|
|
|---|---|---|
| 方向 |
|
|
| 起点 |
|
|
| 回答 |
|
|
-
FMEA的故障机理 → FTA的基本事件
-
FTA的最小割集 → FMEA的改进优先级输入
简单说:FMEA告诉你“哪里可能坏”,FTA告诉你“这一次坏了是谁的错”。
07 工程实践中的FTA注意事项
-
从FMEA获取基本事件数据:不要凭空捏造发生概率,要用历史数据或实验数据支撑
-
常见门混用错误:“任一原因导致失效”应用或门,不是与门
-
不要过度分解:分解到有数据的层面就够了
-
单点故障是红线:任何一个单事件最小割集都意味着没有冗余保护,优先级最高
-
软件FTA是专门领域:软件在系统中的比重越来越大,软件故障树的建立方法有其特殊性
FMEA和FTA,一个从下往上,一个从上往下。两者加起来,才是完整的失效分析闭环。
正本文基于《产品生命周期可靠性工程(美)杨广斌(Guangbin Yang)著(Wiley, 2006)》整理。
作者提示:个人观点,仅供参考