小服AI
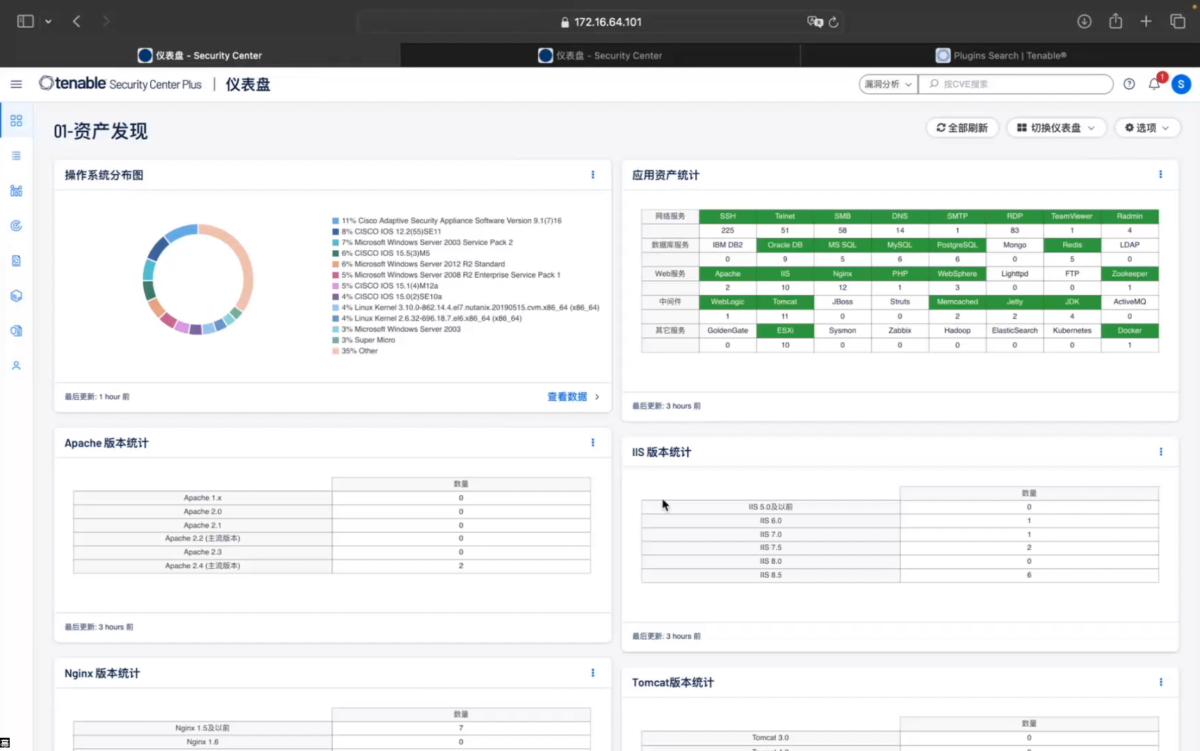
随着企业 IT 基础设施日益复杂,攻击面持续扩大,传统以漏洞数量为驱动的安全管理方式已难以满足现代企业的需求。安全团队需要一个能够快速发现、精准评估并高效修复漏洞的集中管理平台。Tenable.sc(原名 Tenable Security Center)正是为应对这一挑战而设计的本地化漏洞管理解决方案。
Tenable.sc 是 Tenable 公司推出的本地部署漏洞管理平台,基于业界领先的 Nessus 扫描引擎构建。与云端方案 Tenable.io 不同,Tenable.sc 完全部署在用户自有基础设施中,所有数据均在本地处理,适合对数据主权和合规性有严格要求的企业。该平台帮助安全团队从海量漏洞数据中快速识别真正构成业务风险的威胁,并通过可视化仪表盘、自动化报告和工单系统加速修复闭环。
Tenable.sc 同时支持与 Tenable One 暴露管理平台集成(需使用 Tenable Security Center Plus 版本),形成混合部署模式,既保持本地数据的可控性,又借助云端 AI 分析能力增强风险洞察。Tenable 在 2025 年 Gartner Peer Insights 漏洞评估领域被评为”Customers’ Choice”,是该领域唯一获此认可的厂商。
核心功能
基于风险的漏洞管理
Tenable.sc 区别于传统漏洞扫描工具的核心在于其风险化评估模型。平台内置 Vulnerability Priority Rating(VPR)评分机制,结合 Tenable 漏洞数据、第三方威胁情报和自有数据科学算法,为每个漏洞生成反映未来 28 天内被利用概率的动态评分。安全团队无需在数千条漏洞中盲目排查,可直接聚焦于 VPR 评分最高、威胁最紧迫的条目,显著缩短平均修复时间。
在 Security Center Plus 版本中,还引入了 Asset Criticality Rating(ACR),按资产对业务的重要程度赋予分级标签。将 ACR 与 VPR 交叉分析后,平台能自动识别”高危资产上的高危漏洞”——这类组合才是需要立即响应的真正风险场景。
统一仪表盘与报告
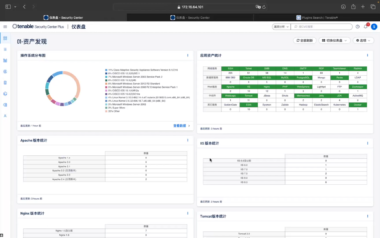
Tenable.sc 提供超过 350 个预置报告模板和高度可定制化的仪表盘。HTML5 技术渲染的交互式仪表盘支持拖拽式组件布局,安全负责人可按业务线、地理位置、资产类型等维度灵活构建视图。报告支持 PDF 和 CSV 两种格式,可配置定时自动生成并邮件分发至指定收件人,满足向管理层汇报和向运维团队派发工单的双重需求。
Security Center Director 插件则为部署了多套 Security Center 的大型企业提供跨控制台统一视图,实现集中化的扫描管理、报告汇总和资产状态监控,大幅降低分布式环境下的运维管理开销。
合规性管理
Tenable.sc 内置了对主流合规框架的预定义检查项,包括 PCI DSS、NIST 网络安全框架、NIST SP 800-171、ISO/IEC 27001/27002 以及 CIS Critical Controls。企业可一键生成面向特定标准的合规报告和仪表盘,也可在预制模板基础上按实际需求定制稽核项。合规状态以实时指标呈现,一旦出现偏离立即触发告警,帮助企业在审计周期之间持续维持合规水位。
AI 发现与外部攻击面管理
针对 AI 技术在企业中的快速渗透,Tenable.sc 集成了 AI Discovery 功能,可检测组织内部未经授权的 AI 软件、浏览器插件和大语言模型(LLM)的使用痕迹,帮助安全团队防范”影子 AI”带来的数据泄露和模型安全风险。
外部攻击面管理(EASM)能力已包含在 Tenable.sc 基础许可中,可扫描企业自有域名,发现暴露在互联网上的未知资产。如需扩展域名范围或提升扫描频率,可选购 Tenable One Attack Surface Management 附加模块。
版本对比
Tenable.sc 产品线提供三个层级:
Tenable Security Center(基础版):支持无限制的 Nessus 扫描器接入、风险评分与威胁情报、可定制仪表盘和报告、API 开放接口,以及基础的外部攻击面发现功能。
Tenable Security Center Plus(增强版):在基础版之上增加 ACR 资产关键性评级、实时资产与漏洞发现、持续监控、僵尸网络与 C2 流量实时检测,以及合规状态的实时指标和主动告警。此版本还支持与 Tenable One 平台对接实现混合部署。
Tenable Security Center Director:面向多控制台环境的集中管理插件,需配合基础版或增强版使用,提供跨控制台的扫描总览、报告汇总和运维状态集中监控。
技术能力
Tenable.sc 的核心扫描引擎 Nessus 是目前全球部署最广泛的漏洞评估方案,覆盖超过 336,000 个 CVE,自 2019 年以来已披露超过 476 个零日漏洞。Tenable Research 团队每周新增超过 100 个检测插件,漏洞数据库每日更新,确保企业始终具备对最新威胁的可见性。
平台通过多种传感器实现全面的资产和漏洞发现:
- 主动扫描:深度分析资产状态,识别漏洞、错误配置和恶意软件。
- 被动监控:实时分析网络流量,发现未知设备、异常行为和新增应用。
- Agent 扫描:轻量级代理部署在笔记本、虚拟机和服务器上,可对间歇性联网或难以凭证接入的资产执行凭据级扫描,消除盲区。
- 智能连接器:集成 Active Directory、CMDB、补丁管理系统、MDM 等第三方数据源,丰富资产上下文。
漏洞发现后,平台提供详尽的处置指引,包括漏洞描述和修复建议、受影响的资产列表、VPR 与 CVSS 评分、已知利用情况、补丁发布状态,以及修复该漏洞可降低的风险百分比,帮助运维团队按优先级逐项消除风险。
API 与生态集成
Tenable.sc 开放完整的 RESTful API,企业可通过 API 完成数据提取、资产管理和报告生成等操作。Tenable 官方维护的 Python SDK——pyTenable,封装了对 Security Center 等产品 API 的调用,几行代码即可实现漏洞数据的批量查询和自动化处理:
from tenable.sc import TenableSC
sc = TenableSC(url='https://SC_URL', access_key='AKEY', secret_key='SKEY')
for vuln in sc.analysis.vulns():
    print('{ip}:{pluginID}:{pluginName}'.format(**vuln))
此外,平台提供与主流 SIEM、SOAR、工单系统和补丁管理工具的开箱即用集成,覆盖 ServiceNow、Splunk、Jira 等产品。配合 Tenable Patch Management 模块,可实现从漏洞发现到补丁部署的全自动化闭环——平台关联漏洞与可用补丁后,支持按分组、审批流程和部署窗口进行精细化下发。
授权方式与采购建议
Tenable.sc 采用年度订阅制授权,按管理的 IP 数量计费,同时支持永久许可模式。具体价格因资产规模、版本层级和附加模块而异,官方未公布统一的公开报价。影响采购成本的关键因素包括:被管理的 IP 总数、是否需要 Plus 版本的高级功能(ACR、实时监控等)、是否扩展 EASM 域名范围,以及是否叠加 Patch Management 等增值模块。
建议企业根据当前资产规模和未来 1-2 年的增长预期评估所需许可数量,并明确对合规报告、AI 发现和混合部署等功能的需求,以便向 Tenable 授权合作伙伴获取针对性报价。如需进一步了解适合您业务规模的配置方案与价格,可直接联系 Tenable 官方或授权经销商进行详细咨询。
Tenable.sc 作为一款成熟的本地化漏洞管理平台,凭借 Nessus 引擎的全面覆盖、VPR 风险评分模型的精准排序、丰富的合规报告模板和开放的 API 生态,为对数据主权有要求的企业提供了一站式漏洞生命周期管理能力。其按 IP 计费的灵活授权模式适配从中小企业到大型跨国集团的多种场景,结合 Security Center Plus 和 Director 的层级扩展方案,可伴随企业安全建设持续演进。对于正在评估漏洞管理平台的企业,Tenable.sc 是值得重点考察的选项。