小服AI
版本概述
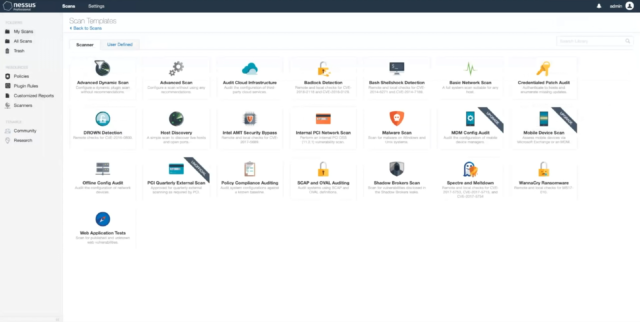
Tenable 于 2026 年 8 月 19 日发布 Nessus 10.12.4,这是继 10.12.1、10.12.2、10.12.3 之后针对企业漏洞评估环境的持续维护版本。本版本主要围绕扫描稳定性和安全连接可靠性进行修复,建议连接到 Tenable Security Center 或 Tenable One Vulnerability Management 的扫描器及时升级。升级路径保持开放,用户可以从任意受支持的旧版本直接升级到最新版。
10.12.4 修复内容
本版本重点修复了三类与大规模扫描环境相关的问题。首先,修复了 Kerberos 插件在获取主机 FQDN 时受阻、导致插件认证失败的问题,认证类扫描现在可以更加稳定地执行。其次,修复了 Tenable Security Center 在同时处理大量 Nessus Manager 代理报告时出现超时错误的问题,提升了集中管理场景下的处理效率。此外,修复了插件在通过证书链执行 PostgreSQL 客户端认证时仅加载首个叶子证书的问题,保证整条证书链被正确加载。
10.12.1 至 10.12.3 维护更新
在此前的几个维护版本中,Tenable 也引入了一系列值得关注的变化。10.12.1 新增了在通过 Tenable Security Center 发起扫描时向自定义审计文件传递变量的能力,并修复了未转义 SQL 模式可能引发的 SQL 注入漏洞,以及 Security Center 连接实例中策略文件未被删除、Nessus Manager 误读 Agent 扫描窗口等问题。10.12.2 修复了 Nessus Manager 在关联 Agent 上错误报告旧版插件集的问题,解决了集群环境下基于 Agent 的扫描启动后无法完成、host_time_minutes 参数提前触发以及 ssl_cipher_list 未控制 TLS 1.3 加密套件等问题。10.12.3 修复了部分扫描器升级后无法与 Tenable One Vulnerability Management 建立 SSL 连接、导致扫描器显示离线并停止插件更新的问题。
升级建议
Tenable 官方建议从任意受支持的旧版本直接升级到最新版本;如果升级路径跳过了多个版本,应先查阅这些版本各自的发布说明,了解其中包含的新功能和修复。对于希望提前获取尚未达到正式发布日期的早期版本的团队,可以通过在 Tenable Nessus 更新计划中选择加入早期访问版本来实现;若希望手动部署最新版本,则可关闭自动更新,避免扫描器自动回退到上一版本。