小服AI
Nessus 漏洞扫描工具深度解析:核心能力、版本选型与采购指南
在网络安全领域,漏洞扫描是安全建设的第一道闸门。Tenable 公司旗下的 Nessus 自 1998 年问世以来,凭借持续迭代的检测能力和庞大的插件生态,长期占据漏洞评估工具的标杆地位。对于正在评估漏洞扫描方案的企业而言,理解 Nessus 的实际检测深度、版本差异和部署适配性,是做出合理采购决策的前提。
二十年积累的检测深度与插件生态
Nessus 的检测覆盖面在同类产品中处于领先地位——其插件库包含超过 200,000 个检测插件,覆盖超过 47,000 种资产类型,包括传统 IT 设备、IoT 和 OT 设备、主流操作系统、Web 应用、数据库以及云基础设施。插件采用 Nessus Attack Scripting Language(NASL)编写,Tenable Research 团队在 CVE 公开披露后通常数小时内即可发布对应检测插件,这种响应速度对于应对零日漏洞窗口期尤为关键。每个插件除漏洞匹配规则外,还附带详细的漏洞描述、修复建议和 CVE 参考链接,有助于降低安全团队的分析和验证成本。
凭据扫描与合规审计:降低误报与认证成本
Nessus 的一个核心差异点是凭据扫描能力。通过使用合法的系统账户登录目标主机,Nessus 能够直接检查补丁级别、注册表或配置文件状态、已安装软件版本等深度信息。相比仅依赖端口探测和服务版本匹配的无凭据扫描,凭据扫描可将误报率大幅降低,并识别出本地提权漏洞、弱密码策略、审计日志配置缺失等仅靠网络探测无法发现的隐患。
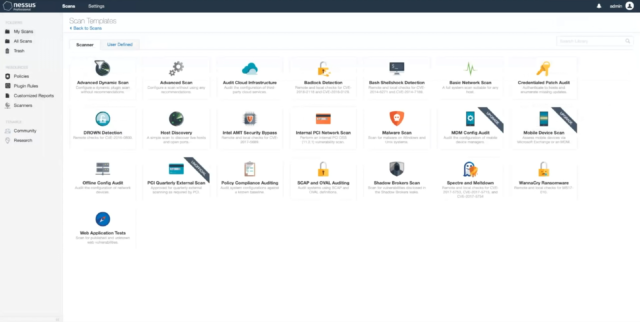
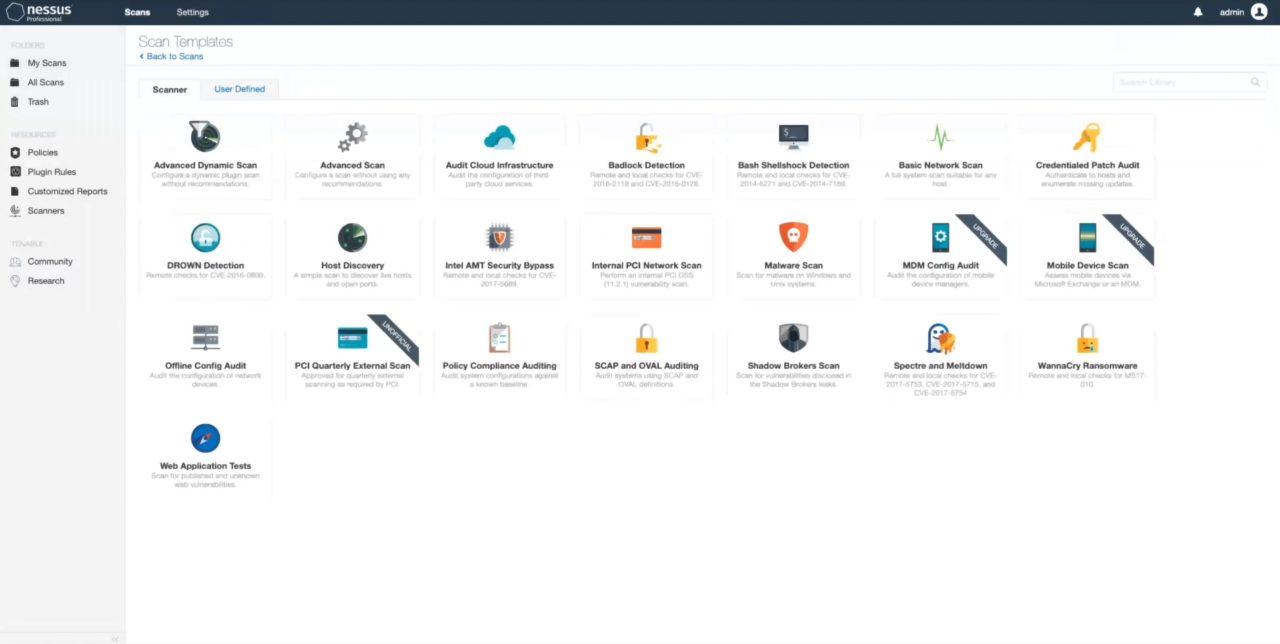
在合规场景中,Nessus Professional 内置了针对 CIS 基准、PCI DSS、HIPAA、NIST、FISMA 和 DISA STIG 等主流法规框架的预配置审计模板。安全审计人员无需手动编写检查脚本,可直接运行对应模板并将扫描结果映射到具体合规条款,生成可供审计提交的合规报告,显著缩短合规审计的准备周期。
Professional 与 Expert:功能边界与选型考量
Nessus Professional 是面向安全从业者的核心版本,提供无限制的漏洞扫描、预配置合规审计策略、可自定义报告模板,支持 Windows、macOS 和 Linux 多平台部署,年费约 3,990 美元起(含高级支持)。其主要能力包括实时漏洞更新、凭据扫描、配置与合规审计、漏洞风险优先级排序以及离线扫描的便携部署。
Nessus Expert 在 Professional 基础上增加了外部攻击面扫描和基础设施扫描能力,适合需要主动评估互联网暴露面的组织。对于大规模分布式环境,Tenable 还提供企业级平台 Tenable Vulnerability Management,将 Nessus 扫描引擎与云端资产管理、风险分析和持续监控整合。Nessus Professional 的用户数据可平滑迁移至企业平台,组织可以从单点扫描起步,随需求增长逐步过渡到企业级方案,无需重新部署或执行数据迁移。
从 IT 到 OT 的多场景部署实践
Nessus 在实际部署中的适配场景较为广泛。中型企业的安全团队通常以周或月为周期调度网络漏洞扫描,配合凭据扫描精准判断补丁缺失情况,形成从发现到修复的闭环。渗透测试团队则将 Nessus 作为侦察阶段的自动化工具,利用其输出的 CVE 编号、CVSS 评分和可利用性信息快速锁定攻击面优先级。
在 OT 和工控场景中,Nessus 的便携部署能力允许安全顾问携带笔记本电脑进入物理隔离的控制网络直接执行扫描,OT 插件库覆盖 SCADA、PLC、DCS 等工控设备的协议识别和漏洞检测,在不妨碍生产的前提下评估工控安全态势。在 DevSecOps 流程中,安全团队可通过 Nessus API 将扫描集成到 CI/CD 管道,在预发布环境自动触发安全检测,对 Critical 和 High 级别漏洞实现发布阻断,使安全测试成为持续交付的自动化环节。
采购前的关键考量
Nessus 的最终采购成本受版本选择、授权模式、部署方式和支持服务等级的综合影响。Professional 版本的公开起步价约 3,990 美元/年,Expert 和企业级平台则需要根据资产规模和功能需求单独询价。建议采购前明确自身环境中的资产数量、是否需要外部攻击面评估、合规审计的法规框架要求,以及是否已有 Tenable 生态中的其他组件。在软服之家平台,您可以对比多款漏洞管理工具的供应商方案与用户评价,获取正规厂商和授权代理商的当前报价、授权范围和服务细则,结合业务需求做出匹配的选择。