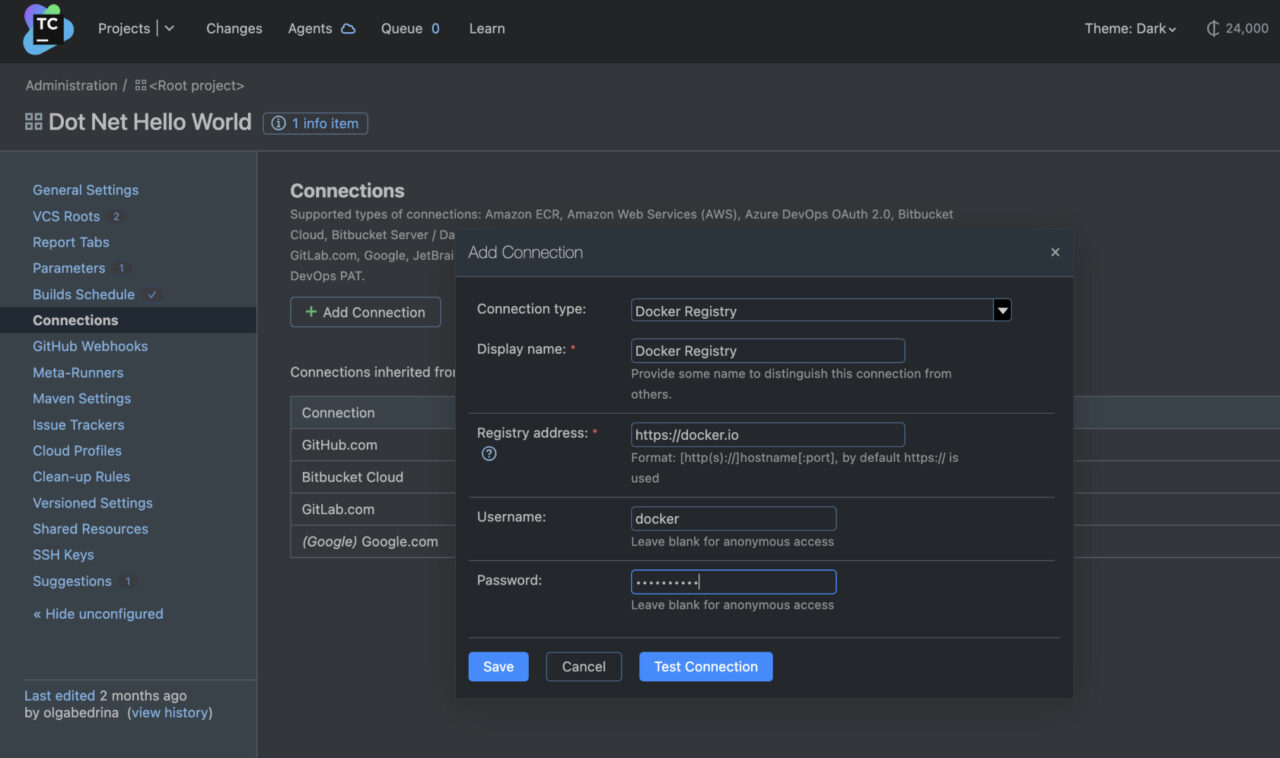
JetBrains Hub 是 JetBrains 推出的集中式用户管理与身份认证平台,为开发团队提供跨所有 JetBrains 工具和服务的统一登录入口。无论是构建服务器、问题追踪系统、代码审查工具还是集成开发环境,只要接入 Hub,用户只需一个账号即可完成所有服务的身份验证和权限管理。Hub 以 Docker 镜像形式分发,可部署在企业自有服务器或内部基础设施中,同时支持评估环境和生产环境,并提供永久免费使用授权。
统一身份认证与单点登录机制
Hub 的核心价值在于为团队日常使用的多款 JetBrains 软件提供统一的认证入口。在现代软件开发流程中,团队成员通常需要同时在构建服务器、问题追踪器、IDE 和代码审查等多个工具之间切换。Hub 实现了单点登录(SSO)机制:用户只需在 Hub 或任一已连接服务上完成一次登录,即可自动获得所有其他已连接服务的访问权限;同样,在任一服务上的登出操作也会同步退出所有关联服务。这种设计不仅消除了多系统环境下反复输入密码和管理多套账号凭据的负担,更在安全管理层面实现了统一的登录状态控制——当团队成员离职或权限需要撤销时,管理员在 Hub 中操作一次即可切断该用户对所有连接服务的访问。
在用户信息管理方面,Hub 集中存储并维护每个用户的登录凭据、访问权限、群组成员关系以及角色定义。各连接服务通过查询 Hub 中的权限配置来决定用户可使用的功能和可执行的操作范围,从而形成以 Hub 为中心的权限管控体系。这种方式避免了在每个工具中分别维护一套独立用户数据库所带来的数据不一致和运维复杂性。
基于群组与角色的权限控制模型
Hub 的权限体系围绕群组、角色和授权三个维度构建。管理员可以将用户分配到不同的群组中,再通过角色定义赋予群组相应的访问级别和具体操作权限。这种模型让权限管理从”按人逐个配置”升级为”按组批量配置”。当团队成员加入或离开、角色发生变更时,管理员在 Hub 中完成一次调整,即可同步影响所有连接服务的权限状态。对于规模较大的开发组织,这种集中式权限管理还带来了审计与合规方面的便利——所有用户的权限变更轨迹都统一记录在 Hub 中,便于安全审计和合规审查。
内置 Hub 与独立部署的架构选择
JetBrains 在部分产品中默认捆绑了内置版 Hub,同时支持用户安装独立的外部 Hub。内置 Hub 可以满足小团队对基础用户管理的需求,但对于需要跨多个 JetBrains 产品和项目进行统一管理的组织,独立部署的 Hub 是更合适的选择。独立 Hub 不仅提供用户管理功能,还能集中管理所有已连接 JetBrains 应用的项目与服务,并在它们之间实现无缝集成。例如,与 JetBrains 旗下问题追踪工具 YouTrack 的深度集成仅通过外部 Hub 才能实现,这种集成可以将用户、项目和权限在代码审查、问题管理和持续构建之间形成闭环。
对于新部署场景,JetBrains 建议先安装独立 Hub,再安装其他产品并在安装过程中选择”外部 Hub”模式接入。如果团队此前已使用内置 Hub 积累了一定用户和权限数据,可以通过安装独立 Hub 并进行数据迁移来完成架构升级,确保历史数据在切换过程中不丢失,实现平滑过渡。
Docker 化部署与持续迭代
JetBrains Hub 以官方 Docker 镜像的形式在 Docker Hub 上公开发布,支持 linux/amd64 和 linux/arm64 两种架构,覆盖主流的 x86 服务器和 ARM 平台。镜像版本线从 2024.x 延续至最新的 2026.x,JetBrains 保持着高频率的更新节奏,最新版本压缩镜像大小约在 860-960 MB 之间。用户通过标准的 docker pull 命令即可获取所需版本的镜像,并参照官方文档完成安装与版本升级。
对于正在评估开发工具链统一管理方案的技术团队,选型时应重点关注几个方面:当前使用的 JetBrains 产品矩阵是否已覆盖构建、追踪、审查和 IDE 等环节、团队规模是否已达到需要集中管理权限的阶段、以及运维侧是否已有 Docker 或容器化基础设施用于承载 Hub 服务。由于 Hub 作为身份认证与权限控制的中枢节点,其稳定性直接影响所有连接服务的可用性,建议在正式部署前充分验证与现有工具链的兼容性以及故障恢复方案。在软服之家平台,您可以了解更多关于开发工具链集成管理方案的实践经验,并结合团队的工具生态和运维能力做出合理的部署决策。