小服AI
网络暴露管理的演进背景
随着企业IT环境向混合云、容器化和物联网方向快速演进,传统的漏洞管理(Vulnerability Management)已难以应对现代攻击面的复杂性。安全团队面对大量来自不同扫描工具的数据,却缺乏统一的视角来理解这些漏洞对业务的实际风险。正是在这一背景下,暴露管理(Exposure Management)概念应运而生,而Tenable Lumin正是该理念下的一款核心产品。
Tenable Lumin是什么
Tenable Lumin是Tenable公司推出的一款高级可视化、分析与度量解决方案,专门用于帮助企业理解和降低网络暴露风险(Cyber Exposure)。它并非传统意义上的漏洞扫描器,而是建立在漏洞数据之上的风险管理层:将来自Nessus、Tenable.io等扫描源的漏洞数据转化为具有业务含义的风险洞察,帮助安全团队和管理层基于量化指标做出决策。
与常见的漏洞管理工具不同,Lumin的核心价值在于”翻译”——它将技术层面的CVE编号、CVSS评分转译为资产级别的风险暴露评分,让非技术背景的管理者也能理解当前安全态势的严重程度和变化趋势。
风险暴露评分的计算逻辑
Lumin的风险暴露评分(Cyber Exposure Score)是其最核心的功能模块。该评分通过综合考虑四个维度来量化单个资产乃至整个企业的网络风险:
- 资产价值与重要性:根据资产承载的业务功能、数据敏感度和网络位置,评估该资产对组织整体的关键程度。
- 漏洞严重程度:结合CVE数据和威胁情报上下文,衡量资产上存在漏洞的可利用性和潜在影响。
- 威胁上下文:引入外部威胁情报,判断漏洞是否已有活跃利用、是否出现在攻击工具链中。
- 安全计划有效性:评估组织自身的评估成熟度和修复成熟度,即扫描覆盖率和漏洞修复效率。
在评分算法层面,Lumin采用资产关键性评级机器学习算法来动态调整权重,并使用几何均值对评分引擎的各项输出进行聚合。与简单的算术平均不同,几何均值对极端值更为敏感:当某一项指标(如存在一个高危可远程利用的漏洞)表现极差时,整体评分会显著拉低,确保关键风险不会被大量低危项”稀释”。这一设计思路在学术研究中也有呼应——有论文在对比网络风险评估方法时指出,Tenable Lumin的几何均值聚合方式有助于更真实地反映关键漏洞对系统整体安全态势的冲击,这与该论文提出的加权斐波那契算法在”突出关键漏洞影响力”这一目标上殊途同归。
此外,Lumin还利用机器学习技术对未进行深入评估的资产进行潜在风险预测,帮助安全团队在扫描覆盖存在盲区的情况下,依然能够识别高风险资产并优先安排评估。
全攻击面的统一可视化
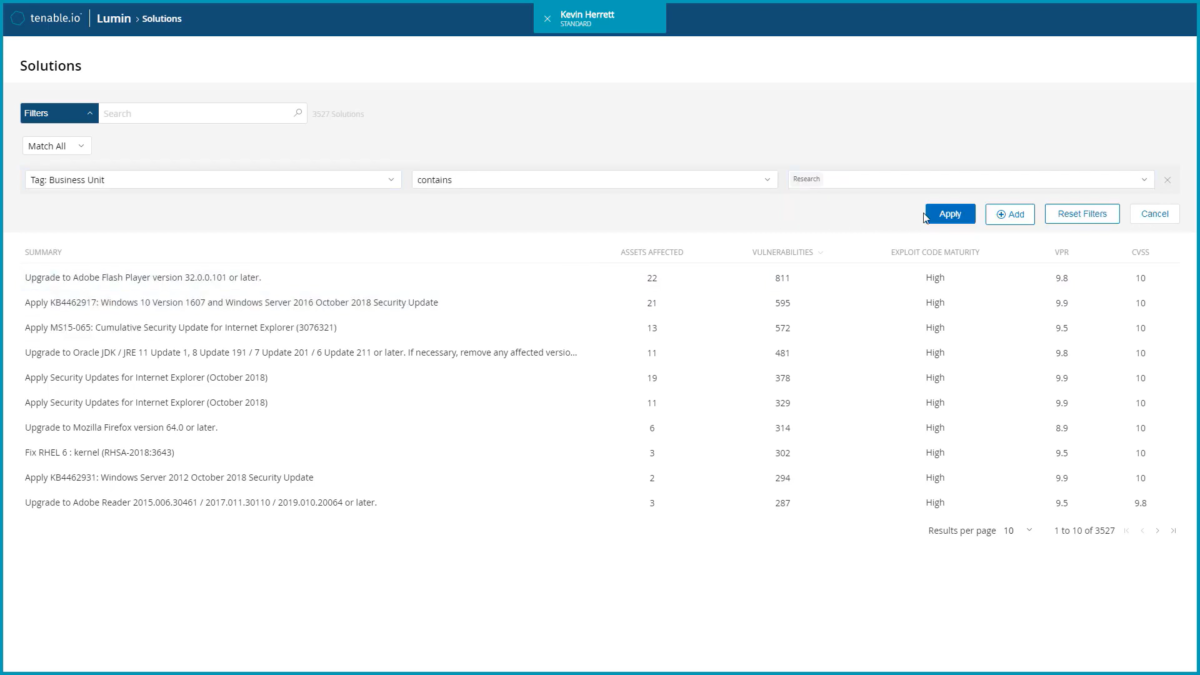
Lumin提供对企业完整攻击面的直观呈现,覆盖传统IT基础设施、公有云和私有云环境、Web应用、容器化工作负载,以及IoT和OT设备。安全分析师可以在单一界面中查看所有资产的风险暴露评分分布,按业务部门、网络区域或资产类型进行切片分析。
这种统一视图的价值在于打破信息孤岛。在传统模式下,网络团队关注防火墙和IDS告警、系统团队关注服务器补丁、应用团队关注代码漏洞,彼此缺乏交叉视角。Lumin将所有维度的风险数据汇总到一个仪表板中,使得安全负责人能够回答”哪些资产最危险、为什么危险、该从何入手”这三个核心问题。
基准衡量与趋势跟踪
除了内部的风险评估,Lumin还提供了基准衡量能力。企业可以将自身的安全运营有效性(扫描覆盖率、修复速度、风险降低趋势)与同行业、同规模的组织进行对比。这种横向比较对于安全负责人向董事会或管理层汇报安全投入的产出至关重要。
在趋势跟踪方面,Lumin支持按时间轴呈现风险暴露评分的变化曲线。管理者可以直观看到某一时间段内修复工作的实际成效,以及新发现漏洞对整体评分的瞬时冲击。这些时间序列数据也为安全预算编制和安全策略调整提供了量化依据。
作为Tenable One平台的风险管理核心
需要特别指出的是,Tenable Lumin并非孤立产品,而是Tenable One暴露管理平台中的风险管理中枢。在该平台架构中,Lumin汇聚来自七个产品维度的安全数据并统一分析:Tenable.io提供IT漏洞管理数据,Web App Scanning提供Web应用扫描结果,Tenable.cs负责云安全态势,Tenable.ad覆盖Active Directory安全,Tenable.asm进行外部攻击面管理,Tenable.apa执行攻击路径分析。Lumin将这些不同来源、不同类型的安全发现整合到统一的暴露评分框架中,使得安全团队能够平等地权衡一个缺失补丁、一个SQL注入漏洞和一个错误配置的容器——哪个对业务的潜在影响更大。
这种平台化整合意味着企业在选型时不应仅评估Lumin的独立功能,而需要考量它与Tenable生态中其他组件的协同价值。对于已经部署Nessus或Tenable.io的组织,引入Lumin可以快速激活数据的上层分析能力,无需从零建设数据管道。
企业选型与采购考量
在评估是否引入Tenable Lumin时,企业应从以下几个维度进行需求匹配:
适用场景:Lumin最适合已经拥有漏洞扫描能力、但面临”数据丰富、洞察不足”困境的组织。如果安全团队每天处理大量漏洞列表却难以判断优先级,或者需要向管理层提供可量化的安全状态报告,Lumin的分析和可视化层能够直接解决这些痛点。对于安全成熟度较高、需要与行业基准进行横向比较的大型企业,Lumin的基准衡量功能也有独特价值。
部署依赖:Lumin的数据输入依赖于Tenable旗下的扫描和评估产品。企业在采购前需要确认现有安全工具栈与Tenable生态的兼容性,以及是否需要同步引入Nessus或Tenable.io来建立完整的数据采集链路。
授权方式:Tenable产品按资产数量进行授权,不同产品模块的计费逻辑可能有所差异。Lumin的具体报价受资产规模、功能模块选择以及是否纳入Tenable One整体方案等因素影响。建议企业根据实际资产规模和使用场景向正规渠道获取准确报价,采购前应明确授权的资产范围、续费政策以及是否包含技术支持与升级服务。
团队能力:Lumin的仪表板和报告面向从分析师到CISO的多层角色,但要让产品真正发挥作用,安全团队仍需具备一定的安全运营成熟度——能够持续运行扫描、维护资产清单、落实修复流程。如果基础安全流程尚未建立,直接引入高级分析工具可能无法达到预期效果。
总体而言,Tenable Lumin在网络暴露评分、风险可视化和基准衡量方面的能力在同类产品中具有差异化优势,尤其适合已在Tenable生态中或计划统一暴露管理平台的企业。通过量化风险而非简单统计漏洞数量,它帮助安全团队将技术语言转化为业务语言,让安全投入的每一分钱都经得起推敲。如果您正在评估网络风险管理解决方案,欢迎在软服之家平台咨询对比,联系正规厂商或代理商获取针对您资产规模的专属报价和部署建议。