1、强大的,对Android应用程序和 Dalvik 字节码执行精确而强大的反编译。Dalvik和本机代码调试器提供无缝分析实时应用程序的功能,允许检查代码和挂钩敏感API。
2、灵活的,重构、注释、导航和修改分析输出。分析模块支持代码重构、组织高度混淆代码的虚拟层次结构或代码清理(例如在解密混淆内容或非反射代码时)。
3、可拓展的,利用JEB API自动执行逆向工程任务。使用Java或Python,用户可以编写自己的脚本和插件来自动化逆向工程过程。高级用户可以编写成熟的分析模块和无头前端。
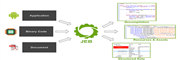
JEB Decompiler 是 PNF Software 推出的面向专业人士的模块化逆向工程平台,可手动或作为分析管道的一部分执行代码和文档文件的汇编、反编译、调试和分析,用于 Android 应用分析、Windows 恶意软件逆向、嵌入式代码审计等场景。
JEB 以模块化、可扩展的架构著称,适合构建自动化的分析流水线,能够处理 Android 应用、Windows 二进制及文档等多样目标;强大的反编译与调试能力帮助安全研究人员深入理解程序逻辑,是专业逆向工程与安全分析的重要工具。
广泛应用于移动应用安全、恶意软件分析、固件与嵌入式代码审计等专业场景,帮助安全团队高效还原程序行为、定位漏洞与恶意逻辑,支撑威胁分析与安全研究,是面向专业人士的逆向工程平台。
分析人员把目标 APK 或可执行文件载入 JEB,通过反编译获得可读代码并标注关键函数,结合调试器动态验证逻辑假设;利用脚本与插件批量抽取 API 调用与字符串,梳理恶意行为或漏洞触发路径,形成可复现的分析结论并输出报告。
移动应用与嵌入式安全分析需求持续上升,JEB 依托模块化架构与持续迭代的反编译能力,将更广泛地服务于安全团队的自动化分析管道,支撑专业化的威胁研究与漏洞分析工作。
Ask Community
Software Review
已进入审核队列,审核通过后会展示在软件评价区。

 小服AI
 特点与优势