在智能汽车安全开发流程中,车规芯片硬件安全机制是抵御随机硬件故障、实现ISO26262 ASIL安全目标的底层基础。不同安全机制拥有不同故障检测能力与诊断覆盖率等级,直接决定单点故障度量、潜伏故障度量能否达标。
本文围绕ISO26262 part11 给出的防护方案,依次讲解软件自检、单通道硬件辅助自检(LBIST)、奇偶校验、ECC 多比特冗余、完全硬件冗余、测试向量巡检等主流芯片安全机制的原理,指导功能安全工程师完成芯片 DFA/FMEDA 分析工作。
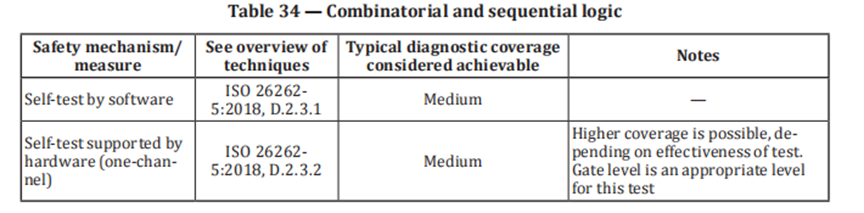
针对芯片内部逻辑电路(门电路、触发器等)的安全检测手段
1.软件自检:无额外硬件,CPU 运行测试代码
2.单通道硬件辅助自检:有专用测试硬件,被测主体仍是单路
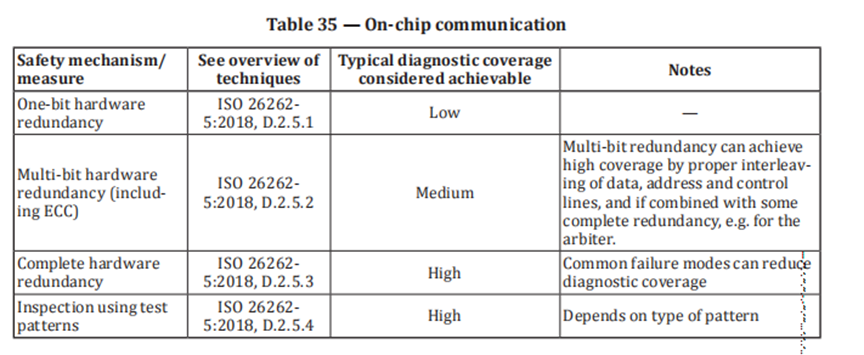
针对芯片内部总线、数据传输通路的防护措施
1.1位硬件冗余(如奇偶校验):额外增加1位校验比特
2.多比特硬件冗余(含 ECC纠错码):增加多位校验码
3.完全硬件冗余(双路锁步等):两套物理上独立、完全相同的硬件通路,输入一模一样的数据,实时对比输出结果。一旦两路输出不一致,判定硬件故障。
4.测试向量巡检:运行时周期性检测