小服AI
引言:Active Directory为何成为攻击焦点
在企业IT基础架构中,Active Directory(AD)扮演着身份验证与权限分配的中枢角色,几乎所有内部业务系统的登录、资源访问和策略执行都依赖AD的正常运作。正因其核心地位,AD也成为攻击者最重视的目标——一旦突破AD防线,攻击者即可在组织网络内横向移动,窃取凭据、提升权限,最终控制关键业务系统。
从攻击链路来看,针对AD的典型攻击阶段包括域内信息收集、权限提升、凭证窃取、横向移动和权限维持。攻击者利用BloodHound等工具绘制域内攻击路径,通过Pass-the-Hash、Pass-the-Ticket、DCSync、Golden Ticket等技术实现持久化控制。传统安全工具往往侧重边界防御或终端检测,难以覆盖AD内部复杂的信任关系和配置风险。Tenable.ad(现为Tenable Identity Exposure)正是瞄准这一缺口而设计的身份暴露管理方案。
IOE与IOA:划分AD风险的两条防线
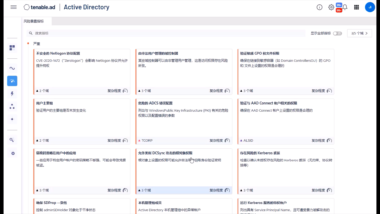
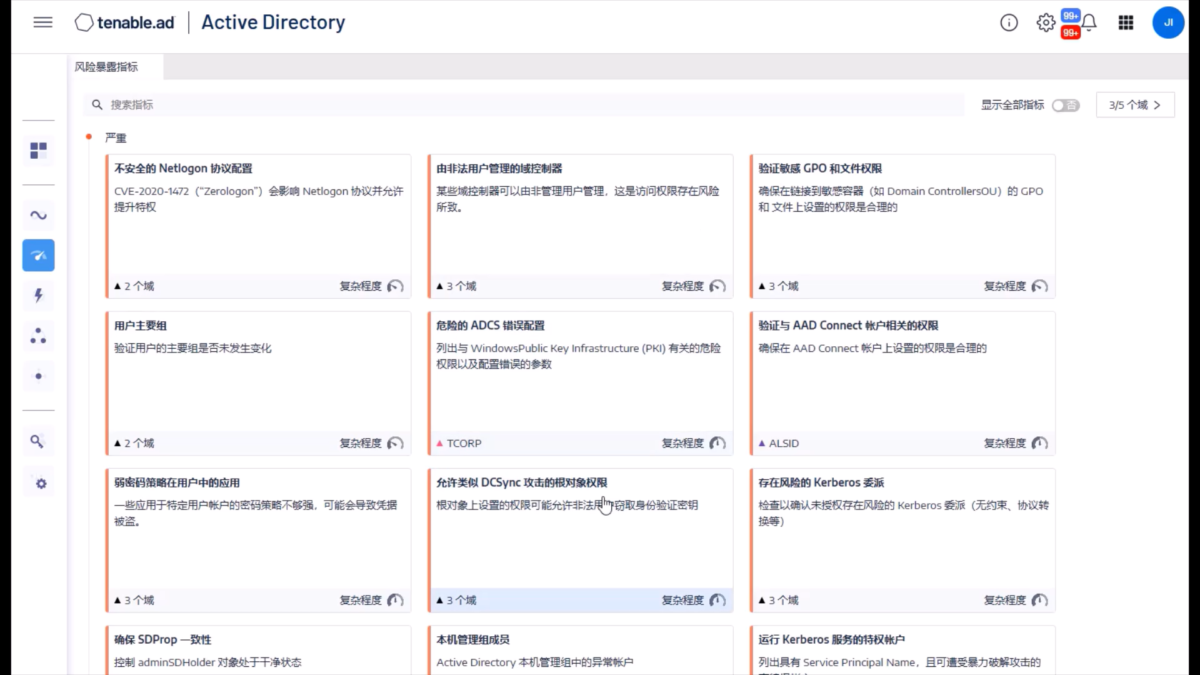
Tenable将Active Directory中的安全风险划分为两类关键指标:暴露指标(Indicators of Exposure,IOE)和攻击指标(Indicators of Attack,IOA)。IOE关注系统的先天脆弱面,主要包括:休眠账户和冗余权限带来的横向移动风险;Kerberos委派配置不当导致的权限提升隐患;过时的密码策略与弱密码问题;域信任关系中的过度授权;以及未受保护的服务账户和机器身份。这些问题不会立即触发告警,但它们是攻击者赖以推进攻击的基础条件。Tenable将AD中的IOE归纳为账户与凭据管理、权限与配置漏洞、系统与环境风险三大类,帮助企业按优先级系统性地消除暴露面。
IOA则聚焦实时威胁检测,覆盖攻击者在AD环境中活动时产生的异常行为信号。Tenable Identity Exposure能够实时检测的攻击技术包括DCShadow(伪造域控制器注入恶意配置)、DCSync(模拟域控制器复制凭据)、Golden Ticket(伪造Kerberos票据获取持久权限)、Kerberoasting(离线破解服务账户密码哈希)、暴力破解和密码喷洒等。通过持续监控AD和Entra ID(原Azure AD)的目录变化,平台能够在攻击者完成横向移动或权限提升之前发出告警。
核心能力:从暴露发现到攻击阻断
Tenable Identity Exposure是Tenable One暴露管理平台中的身份安全模块,围绕三个核心能力构建:
统一身份资产视图:将人类身份和机器身份(服务账户、API密钥、Token、系统账户、证书等)纳入单一清单,结合AI驱动的身份资产暴露评分(Identity Asset Exposure Score,AES),以0-1000的统一尺度量化每个身份资产的风险。AES综合考虑了身份自身的固有弱点(如弱凭据)与关联资产的继承风险,帮助安全团队快速定位最关键的修复路径。
攻击路径可视化:基于Tenable数据湖中汇总的漏洞、云风险和身份风险信号,平台绘制从初始暴露点到关键资产的完整攻击路径,直观展示攻击者如何利用配置缺陷和权限关系层层推进。
无代理无特权部署:平台完全采用无代理架构,无需在域控制器上安装Agent,也不需要高权限凭据即可运行,对生产环境零影响的同时提供即时的身份安全可见性。此外,平台提供面向NIST、CIS、NIS2等框架的预置仪表板,支持向审计方展示网络风险随时间降低的趋势,辅助身份治理合规工作。
部署架构与安全加固要点
Tenable Identity Exposure的本地化部署基于Windows Server平台(推荐Windows Server 2022),由三台专用服务器组成:存储管理器(Storage Manager,承载SQL Server数据库)、安全引擎节点(Security Engine Node)和目录监听器(Directory Listener)。
在安全加固方面,Tenable建议以下措施:
- 存储管理器:安装完成后创建新的SQL数据库访问账户并禁用默认SA账户,将SQL端口修改为非默认端口以降低被扫描风险。
- 安全引擎节点:更改RabbitMQ默认管理凭据,在IIS中配置自定义证书以强制HTTPS门户访问。
- 目录监听器:安装客户端证书以在监听器与域控制器之间启用LDAPS加密通信。
- 域层面:配置LDAPS并强制使用Kerberos认证,将服务账户加入受保护用户组。
- 入口认证:建议采用SAML并强制多因素认证(MFA),为SMTP和Syslog配置TLS加密告警通道。
选型考量与采购建议
AD身份安全产品的选型需要从几个关键维度进行评估:是否支持混合环境(本地AD与云Entra ID的统一可见性);检测能力是定时扫描还是持续实时监控;是否需要安装Agent或授予高权限;是否提供攻击路径分析和风险量化排序;合规报告是否覆盖所在行业的主流框架。
Tenable Identity Exposure作为Tenable One平台的组成部分,其定价通常与Tenable One的资产授权模式挂钩,具体价格受监控的身份数量、部署方式(纯SaaS或混合部署)、功能模块选择以及服务级别协议等因素影响。由于官方不公开标准报价,建议企业直接联系Tenable或其授权渠道获取针对自身环境的报价方案。询价时建议明确以下信息:需覆盖的AD域数量与用户规模、是否同时需要Entra ID监控、是否需要与现有漏洞管理或云安全模块联动、以及期望的部署模式和技术支持等级。
结语
Active Directory安全已经从”有没有防火墙”进入到”身份自身暴露面有多大”的精细化治理阶段。Tenable.ad(Tenable Identity Exposure)通过IOE和IOA的双轨视角,为安全团队提供了从事前弱点治理到事中攻击检测的完整能力链。在选型过程中,建议企业结合自身AD环境的规模、混合云程度和安全团队运营能力,综合评估身份暴露管理方案的适用性,并通过正规渠道获取准确的报价与实施服务信息。如需进一步了解Tenable.ad的版本差异、授权模式和部署方案,欢迎在软服之家平台留言咨询,我们将协助您对接官方及授权渠道。