小服AI
Tenable.ep:基于风险的曝光管理平台,如何重新定义漏洞优先级
传统漏洞管理往往以漏洞数量为中心,安全团队面对成千上万条扫描结果,很难准确判断哪些漏洞真正构成威胁、哪些需要优先处置。Tenable.ep(Exposure Platform)将视角从”漏洞数量”转向”业务风险”,为安全团队提供跨平台的资产可见性与风险优先级分析能力,帮助企业用更少的工作量消除更大的风险。
从漏洞管理到曝光管理
Tenable.ep 被定位为曝光管理平台,其核心理念是:网络安全的重点不在于发现多少漏洞,而在于理解攻击面中哪些漏洞可能被利用、攻击路径是什么、如何高效降低暴露面。平台整合了 Tenable 在漏洞评估领域多年的技术积累,覆盖 IT 资产、云环境、Web 应用、Active Directory 和 OT 环境等多种场景的可见性。
Tenable Holdings 总部位于美国,是 Nessus 漏洞扫描器的原创者,也是曝光管理领域的头部厂商。截至官方披露数据,全球已有超过 40000 家企业客户使用 Tenable 解决方案,其中包括超过 50% 的全球财富 500 强企业以及全球排名前十的科技公司。Tenable 在 2019 年第四季度 Forrester Wave 漏洞风险管理评估中被评为行业领导者,同期在设备漏洞管理领域排名首位。
Tenable.ep 的核心能力
全平台资产可见性
Tenable.ep 的核心价值之一是对攻击面的完整可见性。它可以持续发现和监控各类资产——从传统的本地服务器、虚拟机和网络设备,到云原生资源、容器镜像、Web 应用程序,再到 Active Directory 域环境和工业 OT 系统。不同于单一领域的扫描工具,Tenable.ep 将这些分散的资产信息汇聚到统一平台中,消除不同安全工具之间的盲区。
基于风险的漏洞优先级
面对海量漏洞数据,Tenable.ep 引入了风险优先级分析机制。平台结合漏洞的 CVSS 评分、实际可利用性、资产关键性和网络拓扑关系,预测哪些漏洞最有可能被攻击者利用。安全团队不再需要按 CVSS 分值机械排序,而是直接关注平台上标记出的真正高风险项。
Tenable 通过收购 Cymptom 进一步强化了这一能力。Cymptom 以攻击路径管理技术见长,其无代理平台能够将软件漏洞和错误配置与网络拓扑及访问权限数据关联,自动识别可被利用的攻击链和突破路径。这些分析结果已被集成到 Tenable.ep 中,并增强了 Lumin 模块在风险优先级排序、基准衡量和趋势分析方面的表现。
可量化的风险度量
Tenable.ep 内置的 Lumin 高级分析与可视化模块,将原始漏洞数据转化为有意义的风险洞察。安全负责人可以通过 Cyber Exposure Score 直观了解当前整体风险水平,追踪风险降低趋势,并与同行业企业进行基准对比。这种量化视角使得安全管理从”救火模式”转向可度量的持续性改进。
Tenable 产品线与 Tenable.ep 的关系
Tenable.ep 是 Tenable 曝光管理战略下的整合平台,其能力来源于多个核心产品的协同:
Tenable.io:基于云的漏洞管理引擎,由 Nessus 技术支撑,提供业界广泛的漏洞覆盖能力,是 Tenable.ep 在云端资产扫描和漏洞数据采集方面的基础组件。
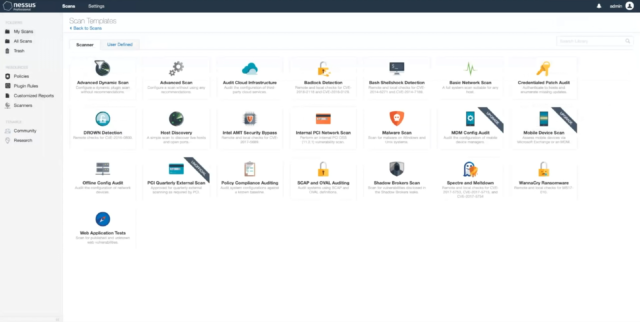
Nessus Professional:Tenable 的旗舰漏洞评估工具,在 G2 评测中被列为漏洞扫描工具软件领导者。Nessus 提供了庞大的漏洞检测插件库,是 Tenable.ep 漏洞识别能力的技术底座。
Tenable.sc:面向本地部署场景的持续安全态势评估方案,为需要数据驻留本地的企业提供与云端一致的漏洞管理体验。
Tenable.cs:云原生应用保护平台,覆盖从基础设施即代码的安全检测到运行时云工作负载的防护,为 Tenable.ep 补充了 DevSecOps 场景下的可见性。
Tenable.ad:专注于 Active Directory 域环境的漏洞检测与攻击发现,能够识别 DCShadow、暴力破解、密码喷洒、DCSync 等 AD 攻击手法,并将攻击洞察推送至 SIEM 或 SOAR 系统。
Tenable.ot:面向工业 OT 环境的威胁阻断方案,与 Nessus 协同使用可将 IT 和 OT 安全统一管理,消除传统工控安全中的盲区。
Tenable.io Web App Scanning:Web 应用漏洞扫描模块,覆盖 OWASP Top 10 风险及易受攻击的 Web 组件,在统一平台内实现 Web 应用安全的漏洞可见性。
在 Tenable 的产品矩阵中,Tenable.ep 扮演着”统一接入层”的角色——它并非替代上述产品,而是在它们之上构建了一致的风险分析和优先级排序层,让企业不必在多个控制台之间切换即可获得完整的攻击面视图。
适用场景与选型考量
Tenable.ep 适用于具有以下需求的组织:
拥有多云或混合 IT 环境,需要统一的资产和漏洞视图;安全团队人力有限,需要自动化优先级排序以减少告警疲劳;需要满足合规审计要求的量化风险报告;已经或计划将 OT 环境纳入统一安全管理范畴的制造业、能源和基础设施企业。
在选型时需要关注的几个方面:一是部署方式,Tenable.ep 为云交付平台,本地有数据驻留要求的企业可能需结合 Tenable.sc 共同部署;二是授权模式通常与资产数量、扫描频次和功能模块挂钩,建议根据实际资产规模和优先级需求评估合适的授权组合;三是从实施角度看,与现有 SIEM、SOAR 和工单系统的集成对接能力也是影响落地效果的关键因素。
漏洞管理从”查漏补缺”走向”风险驱动的曝光管理”是当前安全建设的趋势方向之一。Tenable.ep 作为这一方向的代表性平台,其价值不仅在于漏洞检测的深度,更在于帮助安全团队理解”该先修什么”和”修完之后风险降低了多少”。
如果您正在评估漏洞管理或曝光管理方案,欢迎在软服之家平台咨询,联系正规厂商或授权渠道了解适合您资产规模和业务场景的报价、授权方式与实施服务,确保获取准确的官方信息和专业支持。