产品概述
Burp Suite Professional 是 PortSwigger 推出的 Web 应用安全测试工具,围绕代理拦截、自动扫描、请求重放、自动化攻击与扩展生态等能力,为渗透测试人员与安全团队提供从流量分析到漏洞确认的完整工作流,支持 Windows、macOS 与 Linux 平台。
代理(Proxy)
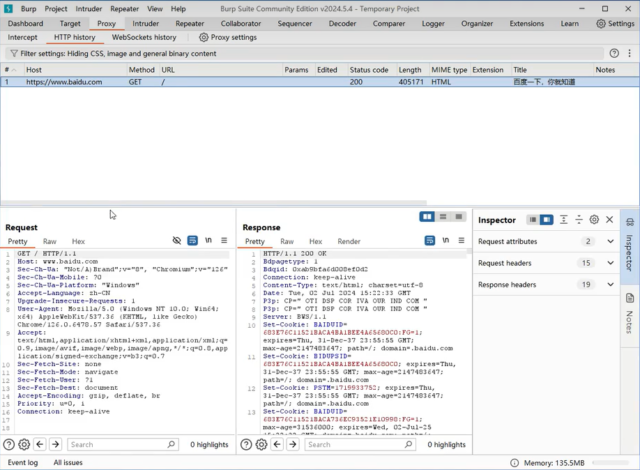
代理模块拦截并修改浏览器与服务器之间的 HTTP/HTTPS 流量,支持请求响应断点、流量记录与搜索,可通过设置自定义 CA 证书与主机级 SOCKS 代理绕过建立安全连接,是手工测试与流量分析的基础工具。
扫描器(Scanner)
自动扫描器对目标应用执行主动与被动漏洞检测,覆盖 SQL 注入、跨站脚本、命令注入、路径遍历等常见 Web 漏洞,提供误报抑制、URL 去重与内存稳定性优化,扫描结果以 Issue 形式呈现并支持证据高亮与多组证据归并。
爬虫与站点地图
爬虫自动发现并枚举应用中的链接、表单与资源,构建站点地图(Site Map),帮助测试人员掌握应用结构并定位测试面。
Repeater 与 Intruder
Repeater 支持对单个请求反复修改与重放,便于手工验证漏洞;Intruder 支持自动化负载注入、字典爆破与参数枚举,可高效执行暴力破解与模糊测试任务。
编解码与比较工具
Decoder 提供多种编解码与哈希能力,Comparer 用于比较请求响应或数据块的差异,配套 Logger 流量日志与 Organizer 证据收集,形成完整的测试辅助工具箱。
扩展生态
通过 BApp 扩展商店安装社区与第三方扩展,扩展可深度控制 HTTP 流量处理,用户可基于 PortSwigger 提供的 API 开发自定义功能,Notes 支持 Markdown 编写,Organizer 支持集合级笔记管理。
Burp AT 代理式 AI 测试
2026.7 版本引入 Burp AT,依据用户设定的测试目标使用 Burp 自身工具执行代理式 AI 测试,任务可拆分为并行子任务并提供手动、智能与自主三档自主控制模式,测试技能由 PortSwigger 研究团队自动发布更新,发现的问题实时进入 Issues 面板与站点地图。
Burp Browser 与运行时
内置浏览器以 Burp Browser 命名并持续升级 Chromium 内核;捆绑 Java 运行时已升级至 OpenJDK 26,配合自定义标题栏操作与跨重启保存的界面布局,提供更稳定的使用体验。
应用场景与价值
Burp Suite Professional 广泛适用于 Web 应用安全测试、渗透测试、安全审计与漏洞研究场景。通过自动扫描、代理式 AI 测试与完善的证据管理,安全团队可以快速发现并确认漏洞,规范测试流程,产出可复现的高质量测试结果。